AIエージェントに制限付き資格情報を付与する組織は22.4%、共有アカウントやハードコードも ~ Okta 調査 | ScanNetSecurity
2026.11.11(水)

AIエージェントに制限付き資格情報を付与する組織は22.4%、共有アカウントやハードコードも ~ Okta 調査

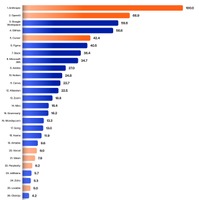
 Okta Japan 株式会社は 11 月 5 日、顧客アイデンティティに関する調査「Customer Identity Trends Report 2026」の結果を発表した。AI 機能を開発・構築中の組織のうち、一時的かつ厳格に制限された資格情報を AI エージェントに付与している割合は 22.4%にとどまった。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー

 Okta Japan 株式会社は 11 月 5 日、顧客アイデンティティに関する調査「Customer Identity Trends Report 2026」の結果を発表した。AI 機能を開発・構築中の組織のうち、一時的かつ厳格に制限された資格情報を AI エージェントに付与している割合は 22.4%にとどまった。

 調査は 2026 年 7 月から 8 月に、日本を含む 7 か国の消費者 5,250 名と、ヘルスケア、金融サービス、小売、通信の 4 業界の開発者・経営層 910 名(うち日本は約 100 名)を対象にオンラインで実施した。

 AI エージェントへの資格情報の付与方法としては、共有サービスアカウントの利用が 17.4%、ユーザー権限をそのまま継承させる方法が 11.5%、コード内への資格情報のハードコードが 6.4%で、同社はリスクの高い慣行が横行していると指摘している。

 AI 機能の提供が目標速度通りに進んでいる企業は 20.3%にとどまった。遅延の理由として「既存のアイデンティティおよび認証基盤が AI エージェントに対応できないこと」を挙げた割合は、経営層の 9.0%に対し、開発者層では 17.8%と約 2 倍であった。

 日本では、AI 開発が遅れている企業の 23%がアイデンティティ基盤の未対応をボトルネックに挙げたほか、AI 開発に未着手の企業の約 60%が「古いアイデンティティインフラ」を最大の理由として回答した。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  2. DMARC設定しても届く「正規」のフィッシングメール、DKIM replay attack の仕組みと対策 ~ TwoFive 解説

    DMARC設定しても届く「正規」のフィッシングメール、DKIM replay attack の仕組みと対策 ~ TwoFive 解説

  3. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

  4. 守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数

    守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数PR

  5. 九州電力送配電に不正アクセス、電力量情報が漏えいした可能性

    九州電力送配電に不正アクセス、電力量情報が漏えいした可能性

ランキングをもっと見る
PageTop