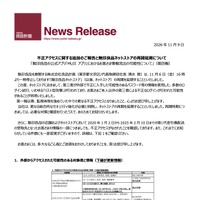
株式会社良品計画は11月9日、10月30日に公表した無印良品の公式アプリ「MUJIアプリ」での顧客情報の流出について、第四報を発表した。
同社の公式アプリ「MUJIアプリ」では、外部からの不正アクセスで顧客情報の一部が外部流出した可能性を確認しており、調査を進めていた。
同社によると、同社ネットストアに「リスト型攻撃」が行われ、第三者による不正ログインが行われた可能性が新たに判明したという。
また、無印良品の店舗およびネットストアで2020年1月2日から2025年2月10日までの間に代金引換配送の受取先となった顧客情報の一部についても、不正アクセスがなされたことを確認している。
外部からアクセスされた可能性のある対象者と情報は下記の通り。
1.MUJIアプリおよび無印良品ネットストアを利用する顧客
メールアドレス、生年月日、性別、会員ID:最大約2,726万件
メールアドレス、生年月日、性別、会員ID、氏名、住所、電話番号:約2,726万件のうち約75万件
メールアドレス、生年月日、性別、会員ID、氏名、住所、電話番号、購入履歴、ポイント:約2,726万件のうち約27万件
2.クレジットカード「MUJI Card」会員(クレディセゾン発行)の顧客(2021年7月までに入会)
クレジットカード番号(全桁)、MUJI Card ID、生年月日:約109万件(うち現時点で有効な
のは約34.5万件)
3.MUJIアプリまたは無印良品ネットストアでクレジットカード情報を登録した顧客
クレジットカード番号の先頭6桁+下2桁、カード名義:約120件
4.無印良品の店舗およびネットストアで代金引換配送の受取先となった顧客
配送先氏名、配送先郵便番号:約44万件
同社では11月10日から、対象となる顧客に対し同社および株式会社クレディセゾンから、メールまたは郵送で個別に連絡を開始する。
同社ではこれまでの経緯を踏まえ、さらなる総合的なセキュリティ対策と確認が必要であると判断し、ネットストアの再開を延期する。
同社では引き続き、原因と影響範囲の特定を進めるとともに、必要なセキュリティ対策を進めるとのこと。