「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も | ScanNetSecurity
2026.11.12(木)

「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

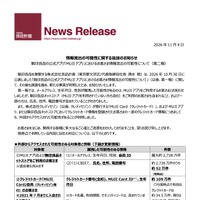
 株式会社良品計画は11月4日、10月30日に公表した無印良品の公式アプリ「MUJIアプリ」での顧客情報の流出について、第二報を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 株式会社良品計画は11月4日、10月30日に公表した無印良品の公式アプリ「MUJIアプリ」での顧客情報の流出について、第二報を発表した。

 同社の公式アプリ「MUJIアプリ」では、外部からの不正アクセスで顧客情報の一部が外部流出した可能性を確認しており、調査を進めていた。

 同社では第一報で、メールアドレス、生年月日、性別が漏えいした可能性があるのは、MUJIアプリを利用する顧客と公表していたが、無印良品ネットストア(MUJIアプリを利用しない人も含む)を利用する顧客も含まれること、および一部顧客は、氏名、住所、電話番号が含まれていることが判明したとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

ランキングをもっと見る
PageTop