フロンティア AI 時代に、やるべき(should)セキュリティ対策は何ら変わらない。しかし、やらなければならない(must)セキュリティ対策の水準は、急激に引き上げられている現状がある。AI による自律的な攻撃にどう対抗するのか? そのカギは「人間が頑張らない」凡事徹底にあるのでは、と思う日々。皆様、いかがお過ごしでしょうか。
● 凡事徹底は「スイスチーズモデル」に似ている
2026年サッカー W 杯で日本代表監督を務めた森保監督は、チームの合言葉・スローガンとして “凡事徹底” を掲げました。当たり前のことを、当たり前に準備する、その積み重ねが結果につながる。皆さんもご存じの通り、凡事徹底ができる人間・組織は稀です。特に、それを継続できる人はもっと限られているはずです。
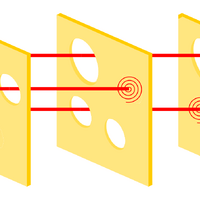
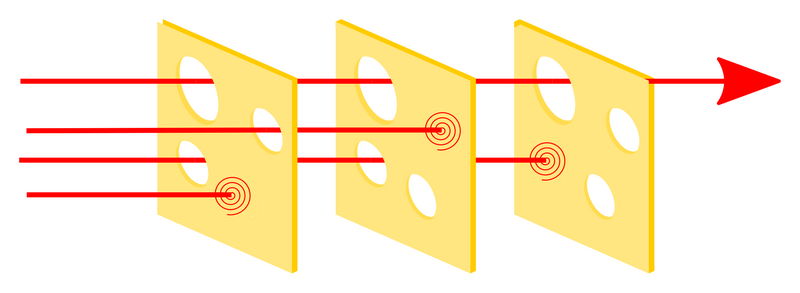
凡事が徹底できないので、一人ひとりの対策、一つひとつの対策には「穴」が生まれてしまう。それなら、複数人が協力すれば=複数の対策を重ね合わせれば、より強靭なセキュリティ対策が実現できるのではないか。そう考えたイギリスの心理学者 James Reason は「スイスチーズモデル」を提唱しました。1 枚 1 枚は、所々に穴の開いたスイスチーズでも、何枚も重ねれば(貫通する)穴はほとんどなくなる、という様子を「リスク対策の冗長化」のメタファーで表現しています。
森保監督がスイスチーズに詳しいかは分かりませんが、選手一人ひとり・プレー 1 つひとつの「凡事」には穴があっても、それを積み重ねることで、チーム全体として穴をなくすことができる。そう考えたのかもしれません。ビジネスシーンでは「人間に無理なら、仕組み化する」ことで穴を塞ぐ、といったところでしょうか。
● AI は、最高クラスの凡事徹底システム
AI とセキュリティの話に戻りましょう。LLM を核とする(生成)AI は、まさに凡事徹底系のシステムである、と表現することができます。
セキュリティ(脆弱性対策)の観点で LLM を評価すると「既知のすべての脆弱性に関するプロ級の知識と、その脆弱性を悪用するプロ級の攻撃手法・技術を習得しているシステム」と言えます。それだけでなく、プロ=人間には到底不可能な速さと無尽蔵の体力で、24 時間 365 日、絶え間なく動き続けることができます。もちろん、AI ですから出力のブレはありますが、凡事を徹底する=積み重ねることで、最終的にはそれらの「穴」も気にならないレベルに小さくなるはずです。
攻撃者が当たり前に AI を使ってくる時代、防御側は「攻撃と防御の非対称性」を否応なく突きつけられる。しかし実際には、「攻撃側も」所詮は凡事徹底から抜け出せない、のです。
まず攻撃者は、偵察段階・攻撃の初期段階では、コスト効率・時間効率の観点から、無差別的・ローラー作戦的に、当たり前の攻撃を当たり前に仕掛けてきます。次に(当たり前の対策ができていなかったために)当たり前の攻撃が成功して突破口が確保できたら、そこから自律的で粘着質な攻撃をしかけてくる、というわけです。
それが AI による攻撃の実態であり、防御側は、いかに「当たり前の攻撃」を防ぐか? いかに突破されたことに早く気付くか? というゲームを戦っている。
● 優先順位をつける=優先順位が低いものをハッキリさせる
ところが、多くの企業の方々と話すほどに、その凡事徹底がいかに難しいのか、実感させられます。限りある予算・人員をどうアロケーションすればよいのか、突き詰めると「どう優先順位をつければいいのか」というテーマかもしれません。
直近、米国 CISA が提示した運用指令(BOD 26-04)では、米国政府機関に対し、全ての CVE に対応するのではなく、優先順位をつけて対応するルールへの転換を発表しました。CISA は同時に、政府機関だけではなく全ての組織において、リスクベースの優先順位づけ&対応を行うことを推奨しています。我々も企業(組織)の一員として、セキュリティが「ビジネス・事業」のための活動であること、ビジネス上の優先度に応じてセキュリティ対策の優先順位を考えるべきであること、それらの重要性を再認識するいい機会になりました。
「優先順位をつける」ことの核心は「優先順位を下げる」ことにあります。
優先順位の高いものは勝手に目に入ってくる。むしろ、優先順位の低いものを含めた全体像を把握しておくこと、その上で「この資産は優先順位が低いのだ」ということをハッキリさせることが「優先順位をつける」ということなのです。そして、優先順位の低い資産・サービスは堂々と「その他大勢」に括(くく)って、凡事徹底レベルの対策を施せば、それで良いのです。
ビジネス観点で優先順位をつけ、優先度に応じたセキュリティ対策を施すために、自社が抱えている資産を棚卸しし、それら資産について情報収集を行い、それをもとに各資産のリスクを把握する。
この活動は ASM(Attack Surface Management)と呼ばれ、2023 年には経済産業省から「ASM 導入ガイダンス」が公表されている他、2026 年度に運用開始となる「SCS 評価制度」においても、非常に重要な意味をもつ取り組みの一つとなっています。
● 凡事徹底は、継続することに意味がある
「その他大勢」に対する凡事徹底的な施策において重要なことは、やはり「継続性」でしょう。
予算的・工数的に継続可能な取り組みでなければ、結局は “何もやっていない” ことになりかねません。例えば、ホームセキュリティサービスに「年 1 回までしか出動できません」という制約があったら、誰も契約しないはずです。
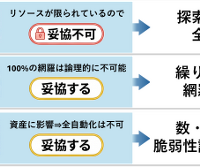
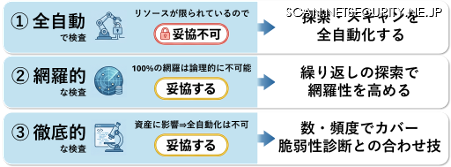
理想を言えば、(1)全自動で、(2)自社の資産を一つも漏らさず(網羅的に)、(3)徹底的に検査・診断できる、ASM の仕組みが欲しい。ただ実際には、全ての要件を同時に満たすことはできない。
では、どこを妥協するのがいいのか。
先に述べた通り、人間が凡事徹底を継続するのは非常に難しいので、(1)は妥協できない。
一方、「スイスチーズ」の思考を応用することで、(2)と(3)は妥協できるかもしれない。
(2)自社の資産を一つも漏らさない網羅性の実現は不可能なので、1 回あたりの抜け漏れは一定程度、妥協する。しかし、何度も繰り返し探索を行うことでカバーする。
(3)徹底的な検査・診断は現実的でないので、資産に影響を与えないレベルの検査で妥協する。ただし「回数」「頻度」を増やしたり、脆弱性診断との合わせ技でカバーする。
そういう考え方です。
● セキュリティの凡事徹底を AI に任せる
ASM は、資産の探索・情報収集といった凡事の積み重ねで成立する活動であり、それらを繰り返し継続することで成果につながるセキュリティ対策です。すなわち、生成 AI に任せられる領域、生成 AI の特性を大いに発揮できる領域、と言えます。
一度で完璧を目指すのではなく、全自動で自社資産の探索・スキャンを繰り返し行う。その繰り返しの作業をどんどん AI に任せていく。そうすることで、セキュリティ部門・情報システム部門だけでなく、事業部門・開発部門が本来の仕事に集中できる「業務が、ととのう」環境をつくる。
こういった ASM の活動を支援するため、弊社では生成 AI ベースの資産探索・スキャン機能として「Web-ASM」を開発・提供しています。とにかく工数がかからないので、お手軽に週 1 回・月 1 回、自動で探索・スキャンを定期実行することができます。もちろん、資産の発見力も折り紙つきですので、気になった方は選択肢のひとつとして参考となれば幸いです。