Scan PREMIUM Monthly Executive Summary は、大企業やグローバル企業、金融、社会インフラ、中央官公庁、ITプラットフォーマなどの組織で、情報システム部門や CSIRT、SOC、経営企画部門などで現場の運用管理にたずさわる方々や、事業部長、執行役員、取締役、経営管理、セキュリティコンサルタントやリサーチャーに向けて毎月上旬に配信しています。
前月に起こったセキュリティ重要事象のふり返りを行う際の参考資料として活用いただくことを目的としており、分析を行うのは株式会社サイント代表取締役 兼 脅威分析統括責任者 岩井 博樹 氏です。Monthly Executive Summary の全文は昨日朝 6 時 1 分に配信した Scan PREMIUM 会員向けメールマガジンに掲載しています。
>>Scan PREMIUM Monthly Executive Summary 執筆者に聞く内容と執筆方針
>>岩井氏 インタビュー記事「軍隊のない国家ニッポンに立ち上げるサイバー脅威インテリジェンスサービス」
【1】前月総括
2026 年 10 月、日本では情報流出事故に関する報道が相次ぎました。この傾向は他国においても確認されていますので世界的傾向なのかもしれません。なお、侵害事実に気づいておらず、事案対応はこれからと推察される中小企業が散見されます。この点を鑑みますと、今回の事象は当面継続する可能性がありそうです。
しかし、海外に目を向けると、サイバー攻撃による被害は情報の流出だけにとどまっていません。フランスではスーパーマーケットの冷凍・冷蔵設備が攻撃され、大量の食品が廃棄される事態となりました。また、AI を利用した大規模な情報窃取事件や、外国情報機関と関係する研究機関への警告など、経済活動や国家安全保障に関わる動きも報じられています。
これらの事案は攻撃主体も目的も異なりますが、サイバー空間を通じた脅威が社会のさまざまな領域に及んでいることを示しています。今回は、10 月に注目された海外の動向を取り上げ、その背景と日本への影響について考えてみたいと思います。
● ロシアの軍事思想と食料供給網への攻撃
フランスでは、大手スーパーマーケット数百店舗の冷凍・冷蔵設備の遠隔制御装置がサイバー攻撃を受け、設定温度が大幅に変更されたことで、生鮮食品や冷凍食品が大量に廃棄される事態となりました。仏紙ル・モンドによれば、一部の設備では、設定温度がマイナス 20 度からプラス 150 度へと引き上げられたといいます。さらに、霜取り運転(デフロスト)サイクルの時間が 1 時間から 8 時間に延長された事例もあり、警報の発生が遅れるなどして被害が拡大したとみられています。
被害は Intermarché、Coopérative U、Carrefour Market、Monoprix、E.Leclerc など複数の小売チェーンに及びました。報道によれば、Intermarché では約 150 ~ 300 店舗、Coopérative U では約 80 ~ 100 店舗が影響を受けたとされています。
フランスの CERT-FR は 10 月 12 日、この攻撃に関する注意喚起を発出し、16 日に情報を更新しました。攻撃対象として Danfoss 社製 AK-SM/AK-SC シリーズに加え、Copeland および Dixell の XWEB を挙げています。また、攻撃が継続している可能性を警告し、管理画面のインターネットへの公開停止や設定内容の確認などを推奨しています。
さて、気になるのは攻撃者の正体です。現時点でフランス当局は攻撃主体を公式に特定していません。一方、一部のセキュリティ系メディアは、親ロシア派ハクティビストである Z-Pentest Alliance と NoName057(16)が、Telegram 上で犯行声明を投稿していたが削除されたと報じています。
ちなみに、NoName057(16) は同攻撃について仄めかす投稿を再開しており、11 月 4 日には Danfoss 社へ侵入したと投稿し、その証拠として Danfoss 社の従業員の認証情報一覧をダークウェブ上にアップしたと主張しています。
ロシア系メディアの中には、Z-Pentest Alliance による産業用制御システムへの攻撃能力を称賛するものもあります。実際、同グループはインターネット上に公開された制御システムを標的とし、設備の設定変更や運転妨害を行う活動で知られています。そのため、今回の手口には一定の類似性が認められます。
もっとも、攻撃の目的は明らかになっていません。仮に親ロシア派ハクティビストの関与が事実であれば、ウクライナ支援国への嫌がらせ、経済的コストの付与、攻撃能力の誇示など、複数の目的が考えられます。
一方、ロシアの軍事的な利益と結び付くと考えられる食料供給網への攻撃も報告されています。スロバキアの ESET 社は 10 月 22 日、ウクライナの穀物物流企業を標的とした攻撃について分析結果を公表しました。同社によれば、2025 年 7 月 16 日に親ロシア派の脅威アクター UAC-0099 が標的企業への初期侵入に成功し、その後、ロシア軍参謀本部情報総局(GRU)に帰属される Sandworm へアクセスが引き継がれたと言います。さらに、同年 9 月 17 日には Sandworm によるデータ消去攻撃が実行されています。
注目したいのは、穀物物流企業という標的の性質です。食料の生産・物流・保管を妨害し、経済的損害や社会的不安を引き起こす行為は、ロシアの軍事思想に見られる「軍事・非軍事手段の統合」「敵の領域全体への圧力」「間接的・非対称的手段」といった考え方と整合するものです。ただし、今回の攻撃が特定の軍事作戦計画に基づいて実施されたかどうかは、公開情報からは確認できません。
これらのフランスとウクライナの事案では、攻撃主体や目的、国家との関係について確認できる情報が異なります。しかし、いずれも食料供給に関わるシステムが攻撃され、物理的な損害や事業の継続に影響を及ぼし得る点は共通しています。
食料の物流や保管機能は、社会を支える重要基盤であることは言うまでもありません。こうした設備の一部が侵害されるだけでも、食品の廃棄や供給の遅延など、情報システムの障害にとどまらない被害が発生します。特に海外からの食料輸入や国内の低温物流網(低温保管が必要な商品を適切な温度を保ったまま運ぶ物流の仕組み)に依存する日本にとっても、決して無視できない脅威と言えるでしょう。
● AI 攻撃基盤の商用化とデュアルユースの懸念
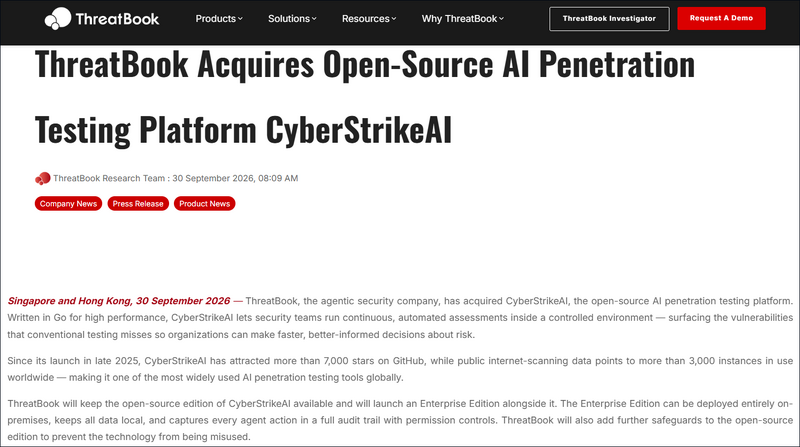
中国のセキュリティ企業 ThreatBook は、オープンソースの AI ペネトレーションテストプラットフォーム「CyberStrikeAI」の買収を発表しました。
AI を活用したセキュリティ企業の買収は、これが初めてではありません。今年 3 月には、米 SafeHill が自律型 AI ペネトレーションテストや AI 駆動型アプリケーションセキュリティを専門とする Arcane Security の買収を発表しています。ただし、今回の ThreatBook の事例は、広く公開されてきたオープンソースソフトウェア(OSS)を取得したという点で異なります。
この買収は、2009 年に米 Rapid7 が OSS の侵入テスト基盤「Metasploit」を取得した事例に近いものと考えられます。Rapid7 は OSS 版を維持しながら商用製品を展開し、セキュリティ市場における事業を拡大してきました。
ThreatBook も同様に、CyberStrikeAI の OSS 版を維持しつつ、企業版を提供する方針を明らかにしています。企業版では、オンプレミス環境での展開、データのローカル保存、AI エージェントによる操作の監査記録、権限制御などを提供するとしています。また、OSS 版についても悪用を防ぐための安全対策を追加する方針です。
ただし、今回の買収に伴う知的財産権の移転範囲や組織的な統合の詳細は公表されていません。CyberStrikeAI の開発者が ThreatBook に参画するかどうかについても明らかになっていません。