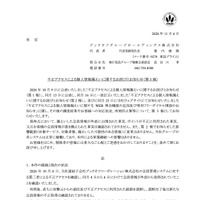
ブックオフグループホールディングス株式会社は11月6日、10月9日に公表した同社子会社が提供する会員情報を管理するシステムへの不正アクセスについて、第3報を発表した。
同社連結子会社のブックオフコーポレーション株式会社では10月6日に、会員管理システムへの第三者からの不正アクセスを確認したため調査したところ、10月4日から6日にかけて同システムで管理している会員情報が外部から取得されたことが判明していた。
ブックオフコーポレーションではその後、外部専門家の協力を得て原因調査を進めた結果、会員情報を取り扱うシステムの一部機能のアクセス制御上の問題を第三者に悪用され、会員情報が取得されていたことが判明している。
漏えいしたのは会員番号ベースで6,427,735件、対象者数で6,383,279人(有効会員6,170,908人、退会会員212,371人)のアプリ会員、オンラインストア会員、Web会員。対象となる項目は、氏名、生年月日、性別、職業、ニックネーム、メールアドレス、電話番号、会員情報として登録された郵便番号・住所、パスワードのハッシュ値、ポイントカード番号、会員番号。
同社では10月15日から、本件の対象となる会員への個別メールを順次送信し、同社にて送信可能であることを確認できたメールアドレスへの送信は10月22日で完了している。また、10月26日から10月29日にかけてブックオフ公式アプリのお知らせ通知により、本件の対象となる会員に個別に案内を行っている。
同社グループでは今後、下記の対策を実施するとのこと。
・継続的な監視・検知体制の強化
サイバー攻撃の高度化・巧妙化を踏まえ、セキュリティの常時監視・検知体制の強化を進める。
・システム開発・運用におけるセキュリティ管理の強化
システムの企画・設計・開発・運用の各段階でセキュリティ基準を見直し、外部接続機能について認証・認可やアクセス制御等の観点を含めたセキュリティ確認を徹底するとともに、脆弱性診断や第三者評価等を継続的に実施する仕組みを強化。
・グループ全体のセキュリティガバナンスの強化
同社グループ全体を対象として、セキュリティリスクの継続的な把握、重要システムの管理、インシデント対応体制及び教育・訓練等を含むセキュリティ管理体制を強化。