LRM株式会社は11月11日、同社が業務で利用するNotion Labs, Inc.(Notion社)のクラウドサービス「Notion」のAI機能(Notion AI)の処理を委託していたFireworks AI社への不正アクセスについて発表した。
これはNotion社がAI機能の処理を委託していたFireworks AI社の環境に対し、第三者から不正アクセスがあったというもので、11月10日にNotion社から通知があった。LRMのワークスペースでNotion AIを利用した際のやり取りの記録の一部が、外部流出した可能性があるという。
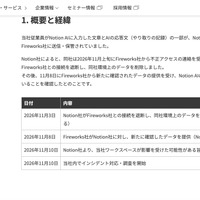
LRMの従業員がNotion AIに入力した文章とAIの応答文(やり取りの記録)の一部が、Notion社の委託先であるFireworks AI社に送信・保管されていたが、Notion社では11月上旬にFireworks AI社から不正アクセスの連絡を受け、11月3日までにFireworks AI社との接続を遮断し、Notion社環境上のデータを削除している。
その後、Notion社では11月8日に、Fireworks AI社から新たに確認されたデータの提供を受け、Notion AIのやり取りの記録が含まれていることを確認している。LRMでは11月10日に、Notion社からLRMのワークスペースが影響を受けた可能性がある旨の通知を受けている。
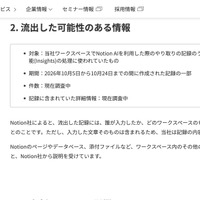
流出した可能性があるのは、LRMのワークスペースでNotion AIを利用した際のやり取りの記録のうち、Notion社のAI利用分析機能(Insights)の処理に使われていたもので、対象となるのは2026年10月5日から10月24日までの間に作成された記録の一部。件数・記録に含まれていた詳細情報については現在調査中となっている。
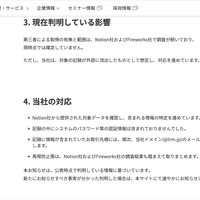
LRMではNotion社から提供された対象データを確認し、含まれる情報の特定を進めており、記録に情報が含まれていた取引先には順次、メールにて個別に連絡を行う。
LRMではNotion社およびFireworks AI社の調査結果も踏まえて再発防止策を取りまとめるとのこと。