セブン銀行を騙る日本語および英語のフィッシングメールを確認 (フィッシング対策協議会) | ScanNetSecurity
2026.11.18(水)

セブン銀行を騙る日本語および英語のフィッシングメールを確認 (フィッシング対策協議会)

 フィッシング対策協議会は9日、セブン銀行を騙る日本語フィッシングメールが出回っているとして、注意喚起するレポートを公開した。

脆弱性と脅威 脅威動向
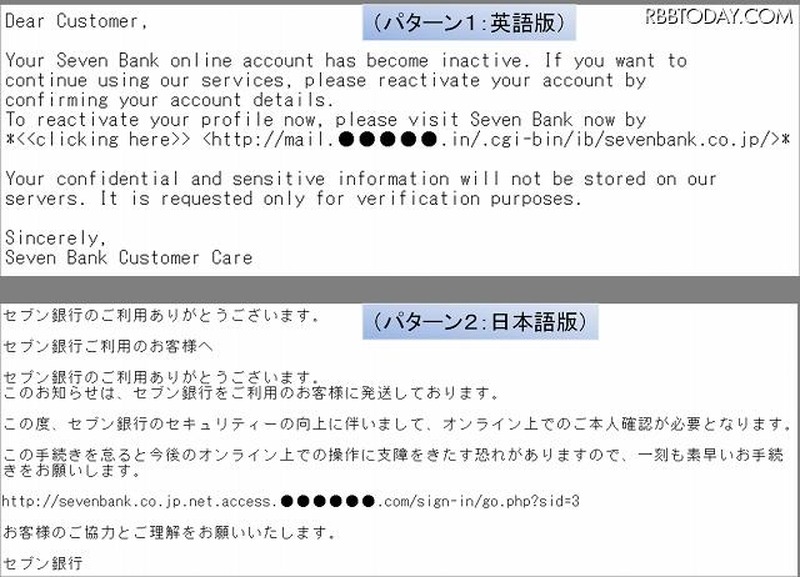
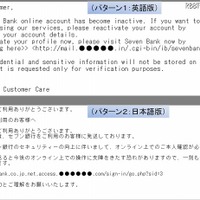
フィッシングメールの内容
フィッシングメールの内容 全 3 枚 拡大写真
 フィッシング対策協議会は9日、セブン銀行を騙る日本語フィッシングメールが出回っているとして、注意喚起するレポートを公開した。

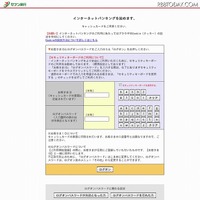
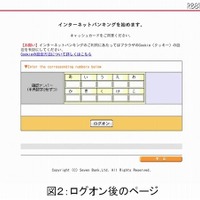
 フィッシングメールは、「Your account is inactive」「セブン銀行ご利用のお客様へ」といったタイトルで、英語で書かれたパターンと日本語で書かれたパターンの両方が見つかっているという。フィッシングサイトは、TOPの画面で「お客様ID」と「ログインパスワード」の入力を求め、さらに次の画面で「確認ナンバー」の入力も求めるようになっている。

 偽サイトでは、「mail.●●.in/.cgi-bin/ib/sevenbank.co.jp/」「sevenbank.co.jp.net.access.●●.com/sign-in/go.php?sid=3」といったURLが使用されているが、セブン銀行の正しいURLは「www.sevenbank.co.jp/」となる。またセブン銀行からは「フィッシング詐欺について」(http://www.sevenbank.co.jp/corp/guide/guide19.html)と題する注意文が公開されている。

 同協議会は、JPCERT/CCにこのフィッシングに関するコーディネーションを依頼済み。なお、類似のフィッシングサイトが公開される可能性があるため、異なる文言やサイトであっても注意が必要だ。

セブン銀行を騙る日本語フィッシングメールが出現……偽サイトでの入力求める

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  3. 医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

    医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

  4. アンケートサイト「Qzoo」にSQLインジェクション攻撃

    アンケートサイト「Qzoo」にSQLインジェクション攻撃

  5. よーじやの会員情報管理システムに不正アクセス、店舗・オンラインショップ・アプリに登録のあった顧客の個人情報が漏えい

    よーじやの会員情報管理システムに不正アクセス、店舗・オンラインショップ・アプリに登録のあった顧客の個人情報が漏えい

ランキングをもっと見る
PageTop