官民連携で摘発したサイバー犯罪グループ、一般企業を隠れみのに (トレンドマイクロ)
トレンドマイクロ株式会社は11月10日、400万以上のボットにより形成されたボットネットがFBIとエストニア警察の捜査によって11月8日に閉鎖された事件について、ブログで詳細を公開した。
インシデント・事故
インシデント・情報漏えい
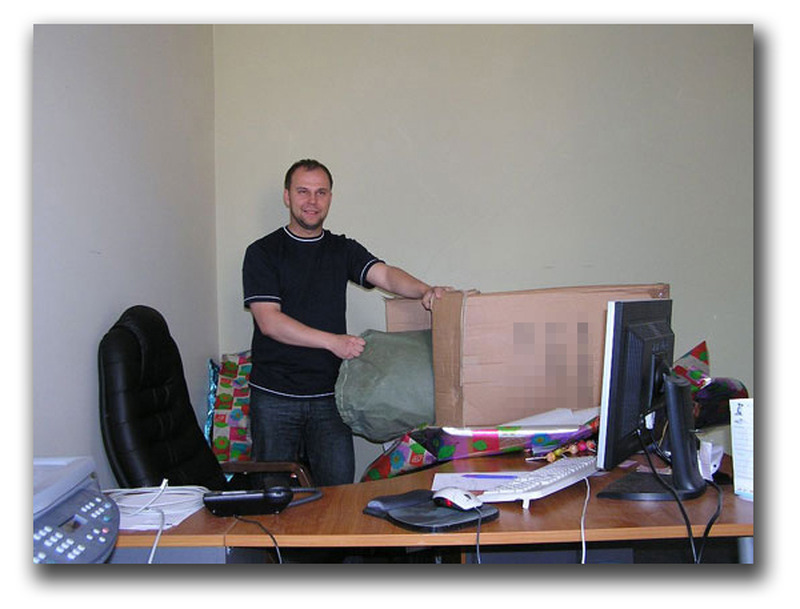
同社は多数の業界関係者とともに捜査協力を行ったという。FBIが「Operation Ghost Click」と呼ぶ作戦において、ニューヨークとシカゴのデータセンタに対して強制捜査が実施され、100台以上のC&Cサーバで形成されていたインフラが閉鎖された。同時に、エストニア第2の都市タルトゥでこの犯罪活動に関与していた複数のメンバーがエストニア警察により逮捕された。
今回閉鎖されたボットネットは、DNS設定の変更を行うトロイの木馬型の不正プログラム(DNSチェンジャー)により「DNS設定が別のIPアドレスに変更されたコンピュータ」で構成されていた。トレンドマイクロでは、このボットネットに関与していると思われるグループの情報を2006年から把握していたという。今回、主犯グループが逮捕されたことで収集した情報の公開に至った。この犯罪グループが「Rove Digital」という名前で知られている会社だった。この会社は「Esthost」「Estdomains」「Cernel」「UkrTelegroup」、さらには、あまり知られていない小規模なダミー会社を統括する「親会社」でもあった。
Rove Digitalは、一見タルトゥ市にオフィスを構える「社員が毎朝出勤するごく普通の正規のIT企業」のようであったが、その正体はこのオフィスを拠点として世界規模で感染させた膨大な数のボットをコントロールし、毎年それらのボットから莫大な金銭的利益を不正に得ていたサイバー犯罪グループであった。子会社でWebホスティングサービスの再販業者を名乗っていたEsthost、およびドメイン登録会社を名乗っていたEstdomainsは、2008年にオフラインになっている。これは、CEOであるVladmir Tsastsinが、母国のエストニアにおいてクレジットカード詐欺に関する有罪判決を受けたのが理由だという。
トレンドマイクロでは、Rove Digitalが、単に不正プログラムの感染活動を行っていたというだけでなく、C&Cサーバや偽DNSサーバから、DNS改変型ボットネットを駆使したクリック詐欺による金銭詐取に使われたインフラまで、手広くコントロールしていたという事実をつかんでいたという。
関連記事

この記事の写真
/