MicrosoftがFlameの攻撃から「Windows Update」を強化〜ホットなマルウェアはいかにしてレドモンドに新たな穴を開けたか(The Register) | ScanNetSecurity
2026.10.27(火)

MicrosoftがFlameの攻撃から「Windows Update」を強化〜ホットなマルウェアはいかにしてレドモンドに新たな穴を開けたか(The Register)

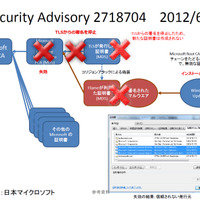
Windows Updateは、未許可の証明書が中間者攻撃と結びついた場合にのみだまされる。この問題に対処するため、我々はWindows Updateのインフラを強化し、新たなプロテクションを確実に利用できるための手段も講じている。」

国際 TheRegister
研究者たちがFlameウイルスが、公式なMicrosoftソフトウェアに偽装したアップデートとして、自身を提供することで、PCを感染させることができると発見したことを受け、MicrosoftがWindows Updateシステムを「強化」した。

この高度なワームは、中東のコンピュータに侵入し、先月後半、セキュリティ専門家たちが明るみにするまで、長ければ2年間、拡散し続けた。現在では、同マルウェアが、MicrosoftのTerminal Services Licensingサーバで発見された親鍵のような証明書を使用して悪意あるコードに署名し、Windowsマシンをだましてその実行ファイルをインストールさせようとすることが分かっている…

※本記事は有料版に全文を掲載します

© The Register.


(翻訳:中野恵美子)
略歴:翻訳者・ライター

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  3. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. 「大起水産公式アプリ」に不正アクセス、顧客17万4,933人の個人情報が漏えいした可能性

    「大起水産公式アプリ」に不正アクセス、顧客17万4,933人の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop