Adobe Flash Playerのフォント解析における脆弱性の検証レポートを発表(NTTデータ先端技術) | ScanNetSecurity
2026.10.29(木)

Adobe Flash Playerのフォント解析における脆弱性の検証レポートを発表(NTTデータ先端技術)

NTTデータ先端技術は、「Adobe Flash Player」の脆弱性により、リモート任意のコードが実行される脆弱性(CVE-2012-1535)に関する検証レポートを公開した。

脆弱性と脅威 セキュリティホール・脆弱性
検証は、Windows XP SP3上のInternet Explorer 6 Flash Player 11.3.300.270を検証ターゲットシステムとして実施。
検証は、Windows XP SP3上のInternet Explorer 6 Flash Player 11.3.300.270を検証ターゲットシステムとして実施。 全 2 枚 拡大写真
NTTデータ先端技術株式会社は8月22日、「Adobe Flash Player」の脆弱性により、リモート任意のコードが実行される脆弱性(CVE-2012-1535)に関する検証レポートを公開した。本脆弱性はWindows、Macintosh版のAdobe Flash Player 11.3.300.270以前、およびLinux版のAdobe Flash Player 11.2.202.236以前に存在するもので、Flash Playerに細工されたフォントを解析させることで、システムへログオンしているユーザと同じ権限で任意のコードを実行される危険性がある。同社では、本脆弱性の再現性について検証を実施した。

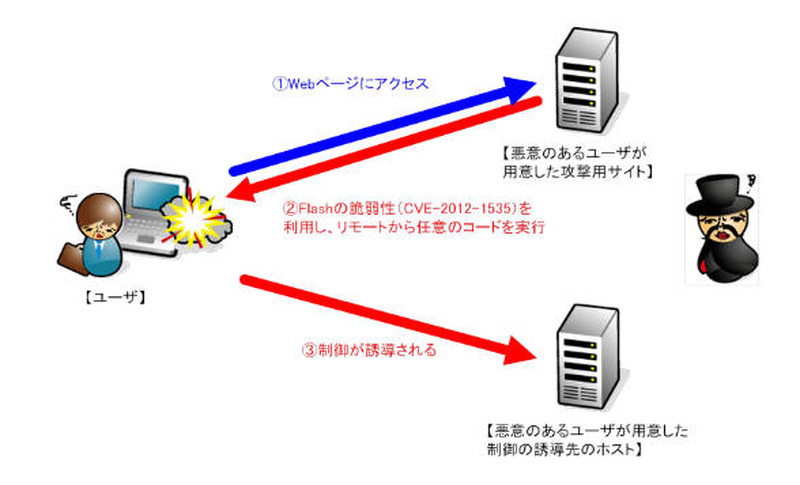
検証は、Windows XP SP3上のInternet Explorer 6 Flash Player 11.3.300.270を検証ターゲットシステムとして実施した。ターゲットシステム上で、悪意のあるユーザが作成したWebページを閲覧させることで、攻撃コードを実行させる。これにより、ターゲットシステムにおいて任意のコードを実行させる。ターゲットシステムは、悪意のあるユーザが用意したホストに制御が誘導される。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムが操作可能となる。検証の結果、誘導先のコンピュータ(Debian)のターミナル上にターゲットシステム(Windows XP)のプロンプトが表示され、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  4. 製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

    製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

  5. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

ランキングをもっと見る
PageTop