研究者がSamsungのリモートワイプ脆弱性の応急フィックスを提供〜影響を受けた端末でアプリが悪意あるURIをブロック(The Register) | ScanNetSecurity
2026.09.23(水)

研究者がSamsungのリモートワイプ脆弱性の応急フィックスを提供〜影響を受けた端末でアプリが悪意あるURIをブロック(The Register)

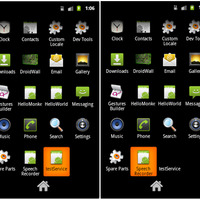
「もし突然、PhoneとTelStopを含むアプリケーション・セレクターが現れたら、何かがTEL URIを実行したと分かる」と、Mullinerは彼のWebサイトで説明する。

国際 TheRegister
Samsungはまだ、最近発見されたリモートワイプ脆弱性で影響を受けるほとんどのスマートフォン向けにパッチを発行していないが、ドイツのセキュリティ研究者が同エクスプロイトをブロックするというアプリをリリースした。

火曜日(編集部註:2012年9月25日)にThe Register報告したように、Samsungのダイヤリング・ソフトウェアの欠陥は、ユーザーがダイヤルボタンを押さない場合でも、同社の端末が一部telプロトコルURI(Uniform Resource Identifier)を実行する原因となる。最悪の場合、これはリモート攻撃者が、電話を工場出荷時の状態にリセットするUnstructured Supplementary Service Data(USSD)コードを送信することを可能にし、その過程で全てのデータがワイプされることになる…

※本記事は有料版に全文を掲載します

© The Register.


(翻訳:中野恵美子
略歴:翻訳者・ライター

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. AIは脆弱性診断士の夢を見るか? 脆弱性検査ツール「AeyeScan」を編集長上野が使ってみた

    AIは脆弱性診断士の夢を見るか? 脆弱性検査ツール「AeyeScan」を編集長上野が使ってみたPR

  2. 「支払いが完了しなかった」、Netflixを騙るフィッシングメールを確認(フィッシング対策協議会)

    「支払いが完了しなかった」、Netflixを騙るフィッシングメールを確認(フィッシング対策協議会)

  3. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. SBTのMSS「Carbon Black」対応

    SBTのMSS「Carbon Black」対応

ランキングをもっと見る
PageTop