Android端末を狙う標的型攻撃が今後一般化か--攻撃の兆候を初めて確認(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

Android端末を狙う標的型攻撃が今後一般化か--攻撃の兆候を初めて確認(トレンドマイクロ)

トレンドマイクロは、Androidを搭載したスマートフォンやタブレット端末を狙う標的型攻撃の兆候を初めて確認したと発表した。

脆弱性と脅威 脅威動向
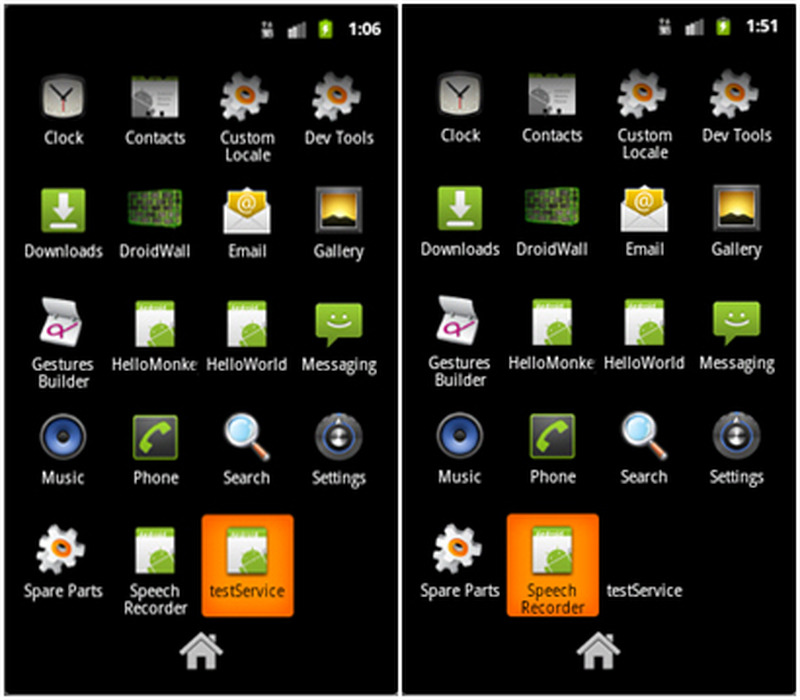
「Luckycat」の指令サーバの調査で確認した2個のAndroid向け不正アプリ。右側はアイコンが表示されていない
「Luckycat」の指令サーバの調査で確認した2個のAndroid向け不正アプリ。右側はアイコンが表示されていない 全 1 枚 拡大写真
トレンドマイクロ株式会社は9月11日、Androidを搭載したスマートフォンやタブレット端末を狙う標的型攻撃の兆候を初めて確認したと発表した。これは、同社のリサーチペーパー「AndroidおよびMac OS Xを狙う持続的標的型攻撃ツールの登場」で明らかにしたもの。同社では、2011年6月から行われているとみられる一連の持続的標的型攻撃「Luckycat」の継続的な調査において、Windows、Mac OS、Linuxといった攻撃対象のOSを判別して別の不正プログラムを送り込むスクリプトを確認するとともに、開発途中と見られるAndroid向けの不正アプリを発見した。

Luckycatの指令サーバ(C&Cサーバ)の調査により、2個のAndroid向け不正アプリを確認した。アプリの名称は双方ともに「testService」となっており、コードは同様だが、アイコンの表示・非表示の違いがある。アプリの機能は、遠隔操作ツール(Remote Access Trojan)と酷似しており、リアルタイムに感染端末を遠隔操作し、識別番号(IMEI)や電話番号などを外部のサーバに送信する。なお、リモートシェルによる感染端末上でのコマンドの不正実行機能も確認されたが、未完成だという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop