Androidアドウェア活性化、バンキング系トロイの木馬の進化など--脅威動向(フォーティネット) | ScanNetSecurity
2026.10.16(金)

Androidアドウェア活性化、バンキング系トロイの木馬の進化など--脅威動向(フォーティネット)

フォーティネットジャパンは、脅威動向調査の結果を発表した。この3カ月でAndroidベースのモバイルアドウェアが活性化している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
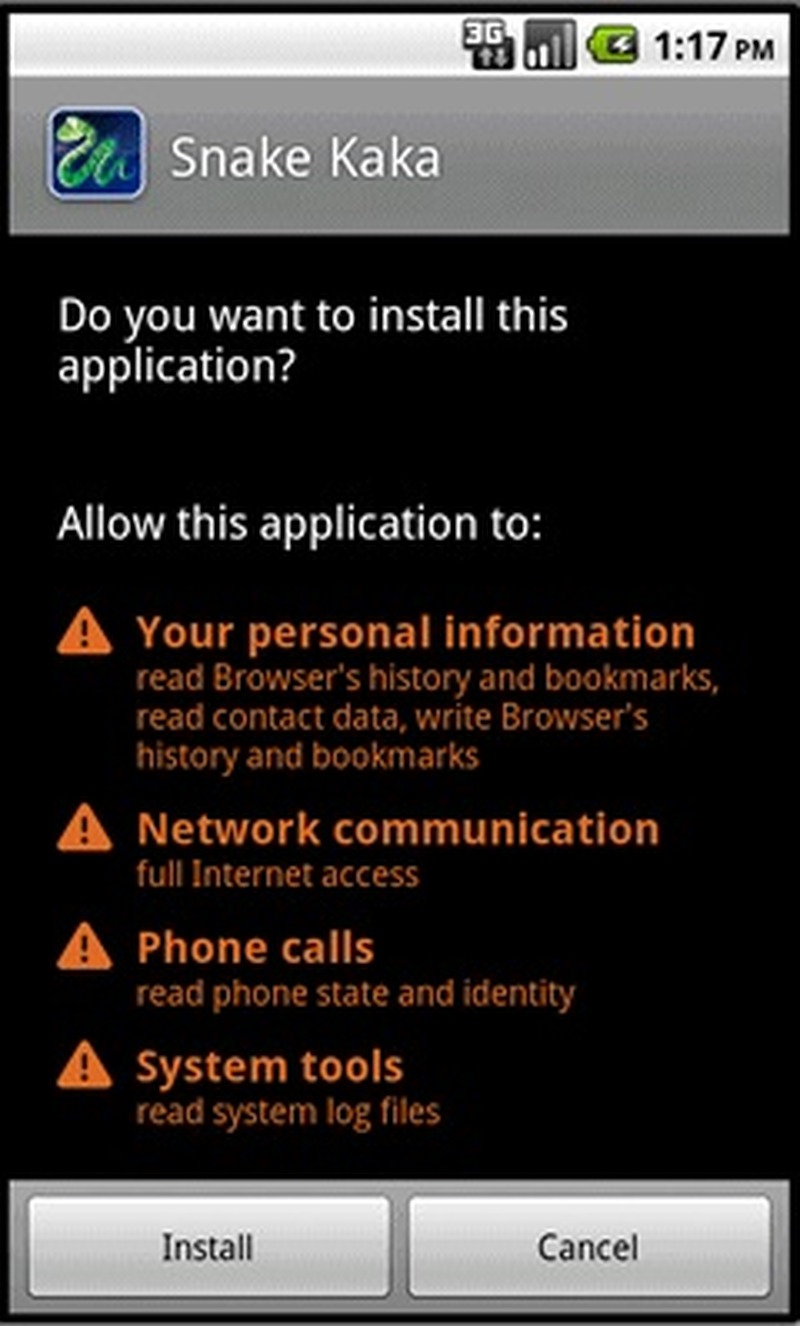
不必要な情報をリクエストするアプリには注意が必要
不必要な情報をリクエストするアプリには注意が必要 全 1 枚 拡大写真
フォーティネットジャパン株式会社(フォーティネット)は10月16日、脅威動向調査の結果を発表した。これによると、この3カ月でAndroidベースのモバイルアドウェアが活性化している。これは過去最大のスパムジェネレーターのひとつである「Netsky.P」に匹敵する活動量を持つという。FortiGuardはアジア太平洋地域とEMEA地域に設置している全監視システムのほぼ1%、そして南北アメリカでは4%で、アドウェア亜種「Android/NewyearL」と「Android/Plankton」を検出した。

この2つのアドウェア亜種は携帯のステータスバーへの迷惑広告の表示、国際移動体装置識別番号(IMEI)を介したユーザ追跡、デバイスのデスクトップへのアイコンのドロップを行う共通のツールセットを組み込んでいるさまざまなアプリケーションに広まっている。これにより誰かが、あるいはグループが、おそらく詐欺的な広告アフィリエイトプログラムで金儲けをしているということだとしている。調査結果ではこのほか、バンキング系トロイの木馬「Zeus」のモバイルコンポーネント「Zitmo」が遠隔操作対応など進化していることや、ルーマニアのハッカーたちがphpMyAdminの脆弱性スキャンを実行していることなどを取り上げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 両毛システムズにランサムウェア攻撃

    両毛システムズにランサムウェア攻撃

  2. 第一ライフグループと第一生命保険の人事システムに不正アクセス、約12万名の従業員情報が流出した可能性

    第一ライフグループと第一生命保険の人事システムに不正アクセス、約12万名の従業員情報が流出した可能性

  3. おとり技術で早期検知 ~ 米 CISA が「サイバーデコイ」導入ガイドを発表

    おとり技術で早期検知 ~ 米 CISA が「サイバーデコイ」導入ガイドを発表

  4. 今後は侵入経路と考えられるリモートデスクトップ接続を遮断 ~ 八王子学園 ランサムウェア攻撃 2報

    今後は侵入経路と考えられるリモートデスクトップ接続を遮断 ~ 八王子学園 ランサムウェア攻撃 2報

  5. 攻撃者と「対等な条件」に立つ ASM 運用 ~ 日本ハッカー協会 杉浦隆幸氏

    攻撃者と「対等な条件」に立つ ASM 運用 ~ 日本ハッカー協会 杉浦隆幸氏

ランキングをもっと見る
PageTop