
BYODや標的型攻撃、いま求められる従業員の新しいセキュリティ教育
旧来型のセキュリティ教育は、オンプレミスのクライアントサーバ型のネットワークの中で、PCを端末として利用することが前提とされていた。しかし近年、スマートデバイスが業務に導入され、そこからクラウドサービスやSNSを積極的に利用する事例が増えている。
特集
コラム
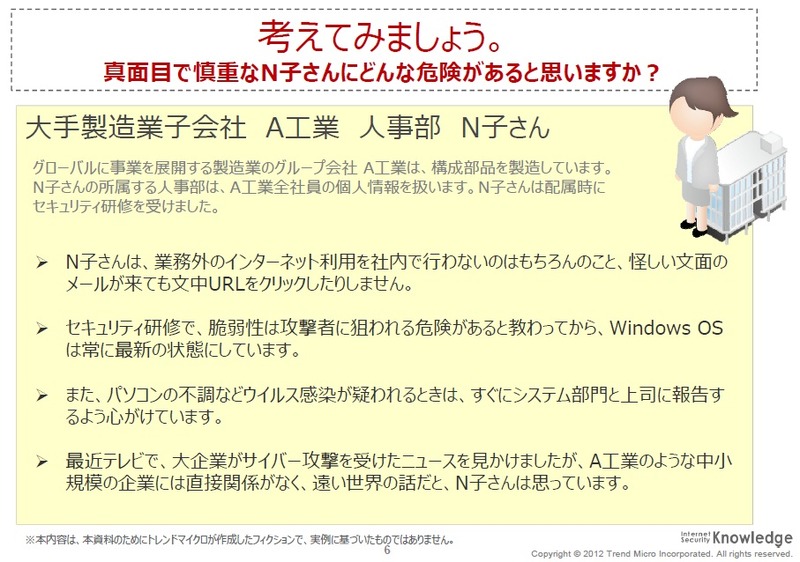
一方、特定の組織の機密情報を狙う標的型攻撃では、関係者を装ったメールを特定の個人を狙って送りつけるなど、巧妙なソーシャルエンジニアリングが仕掛けられるため、「怪しいメールはクリックしない」「いかがわしいWebサイトは閲覧しない」といった旧来型のセキュリティの常識では予防することが難しい。
●モバイル・標的型攻撃に関する教育は4割以下
トレンドマイクロ株式会社が10月に発表したレポート「企業におけるITセキュリティの実態」も、この現状を裏付けている。
2012年国内セキュリティ対策調査エグゼクティブサマリの公開
http://blog.trendmicro.co.jp/archives/6130
同レポートには、「PCへのセキュリティ製品導入といった基本的対策は行われている一方で、従業員へのユーザ教育は不充分」であるとし、SNSなどクラウドサービス利用におけるガイドラインの提供や対策の導入、スマートフォンなどのモバイル端末利用、標的型攻撃に関するユーザ教育は、それぞれ、29%、37%、40%という低い水準にあったという調査結果が示されている。
同社はこうした現状を受け、スマホ、クラウド、SNSなどの新しいビジネスIT環境、標的型サイバー攻撃などの新しい脅威動向に対応した、従業員のセキュリティの心構えのベストプラクティスを提案する、従業員研修教材を10月に公開した。
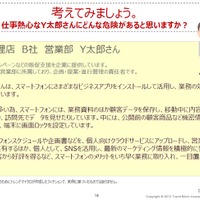
●慎重で真面目な人事部のN子さん、リアリティのあるモデル事例
研修教材「新しいIT環境、新しい脅威に対するセキュリティの新しい心構え」は、PDF形式で同社の運営するセキュリティ啓発サイト「インターネットセキュリティナレッジ」から無償でダウンロード可能で、非営利目的であれば企業内の従業員教育などに利用することができる。
新しいIT環境、新しい脅威に対するセキュリティの新しい心構え
http://is702.jp/download/
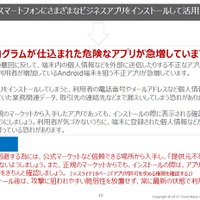
研修教材は、製造業の人事部に所属する女性社員と、広告代理店の営業部に所属する男性社員の、業務やIT利活用に関する架空のモデル事例として解説されているため、モデル事例の最初のページを社員に配り、その中に潜むリスクをまず検討させてから後で答え合わせをするといった、労働災害防止のための危険予知訓練のような実践的な活用が可能。
●5つのチェックリストを収録
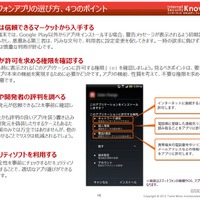
教材では、モデル事例の解説を通じて、新しいIT環境に潜む危険性や、新しい攻撃動向の仕組みを学ぶことができるようになっているほか、「持続的標的型攻撃対策チェックリスト」「スマートフォンアプリの選び方4つのポイント」「おさえておきたいSNSのマナー」「SNS投稿時の6つのチェック項目」「スマートフォンセキュリティ6つのチェックリスト」といった、すぐにビジネスシーンで活用可能な5種類のチェックリストも収録している。
《ScanNetSecurity》
関連記事

この記事の写真
/
特集
関連リンク
アクセスランキング
-

大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に
-

日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信
-

イギリス政府「パスワード廃止」本格開始
-

保育園運営のさくらさくみらいが利用するクラウドサービス事業者に不正アクセス、一部サーバのパスワード情報が流出した可能性
-

インシデント報告義務化 世界的傾向/ベラルーシ反露ハッカー「鉄道戦争」/リークサイトから消えたデンソー社名 ほか [Scan PREMIUM Monthly Executive Summary]