「Oracle Java SE JRE」に任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術) | ScanNetSecurity
2026.10.02(金)

「Oracle Java SE JRE」に任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術)

NTTデータ先端技術は、「Oracle Java SE JRE」のJAX-WSクラスの脆弱性により、任意のコードが実行される脆弱性に関する検証レポートを公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
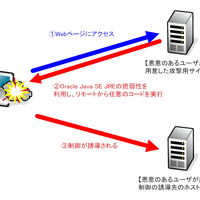
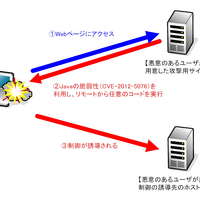
脆弱性の検証イメージ
脆弱性の検証イメージ 全 2 枚 拡大写真
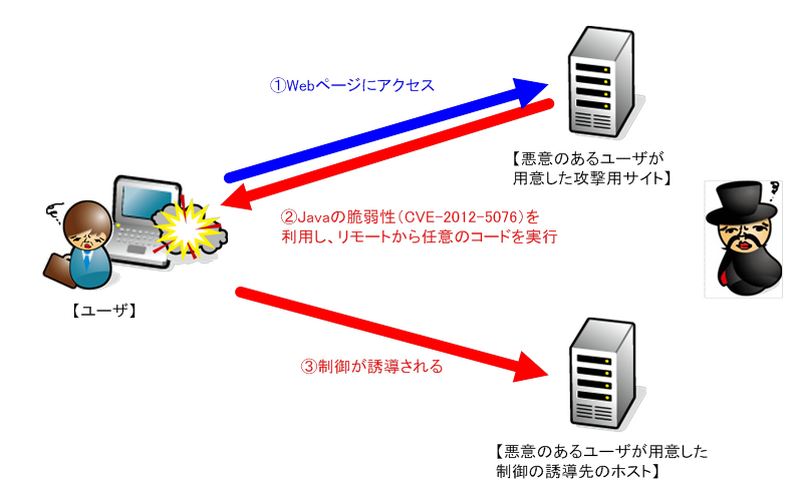
NTTデータ先端技術株式会社は11月14日、「Oracle Java SE JRE」のJAX-WSクラスの脆弱性により、任意のコードが実行される脆弱性に関する検証レポートを公開した。本脆弱性(CVE-2012-5076)は、JREのJAX-WS(Java API for XML-Based Web Services)クラスがサンドボックス外のJavaコードを実行してしまうことに起因するもの。本脆弱性により、リモートからJavaを実行するローカルユーザと同じ権限で任意のコードを実行される危険性がある。本脆弱性が修正されたバージョンのJREが、Oracle社より10月16日にリリースされているが、攻撃を成立させるためのコードが容易に入手可能であり、しかも脆弱性に対する攻撃が容易であること、また攻撃を受けた際にシステムへの影響が大きいことから、今回この脆弱性の再現性について検証を行った。

検証は、Windows XP、Windows Vista、Windows 8およびJava SE JRE 7 Update 7を検証ターゲットシステムとして実施した。ターゲットシステム上で悪意のあるユーザが作成したWebページを閲覧させることで、攻撃コードを実行させる。それによって、ターゲットシステムにおいて任意のコードを実行させる。ターゲットシステムは、悪意のあるユーザが用意したホストに制御が誘導される。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムが操作可能となる。検証の結果、誘導先のコンピュータ(Debian)のターミナル上にターゲットシステム(Windows 7)のプロンプトが表示され、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop