首位 CrowdStrike ~ 利用している EDR サービス TOP 5 | ScanNetSecurity
2026.11.12(木)

首位 CrowdStrike ~ 利用している EDR サービス TOP 5

 株式会社USEN ICT Solutionsは2月3日、「サプライチェーン強化に向けたセキュリティ対策評価制度スタート直前!情シス1,932名に聞いたセキュリティ対策の実態調査レポート」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
EDRの導入状況
EDRの導入状況 全 1 枚 拡大写真

 株式会社USEN ICT Solutionsは2月3日、「サプライチェーン強化に向けたセキュリティ対策評価制度スタート直前!情シス1,932名に聞いたセキュリティ対策の実態調査レポート」を公開した。

 同レポートは、実際の運用状況や担当者が直面している課題を明らかにすることを目的に、同社が日々の顧客との対話を通じて収集してきた延べ1,932名分の回答・相談内容を対象に、項目ごとに整理・分析した結果をホワイトペーパーとしてまとめたもの。

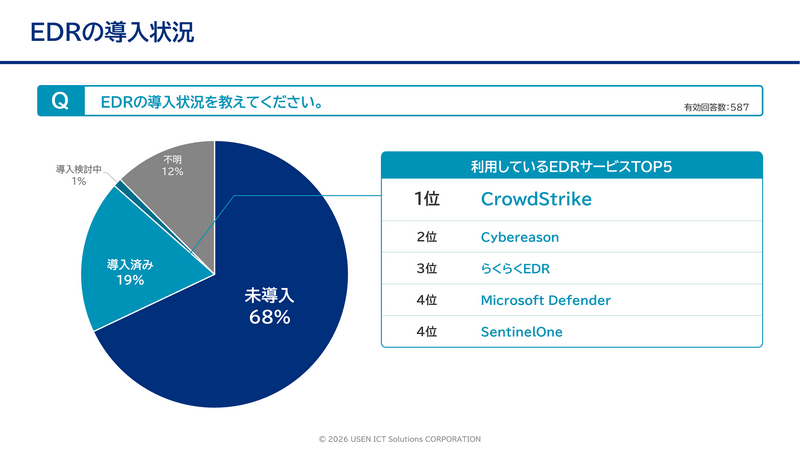
 同レポートによると、サプライチェーン攻撃の脅威が高まる中、68%の企業がEDR(事後対策)を導入していないことが判明した。導入を検討している企業もわずか1%にとどまり、政策として求められる水準と、現場の実態との間に大きなギャップが存在することが浮き彫りとなっている。

 EDRを導入済みの企業は19%で、利用しているEDRサービスのTOP5は、CrowdStrike、Cybereason、らくらくEDR、Microsoft Defender、SentinelObeであった。EDRを導入済みの企業では、従来のアンチウイルスソフトにEDRオプションを追加するのではなく、新興のEDRサービスに切り替えていることが見受けられ、既存のエンドポイントセキュリティの在り方から見直しを行った背景が予想されるとしている。

 既存のゲートウェイセキュリティ機器の運用状況についても、約半数近くの企業がファームウェアの更新状況を「把握していない」または「更新していない」と回答しており、対策を導入していても、その後の運用・管理が十分に行われていないケースが少なくないことがうかがえるとしている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop