31%の企業が標的型攻撃を経験、7割以上が対策せず--セキュリティ実態調査(NRIセキュア) | ScanNetSecurity
2026.10.22(木)

31%の企業が標的型攻撃を経験、7割以上が対策せず--セキュリティ実態調査(NRIセキュア)

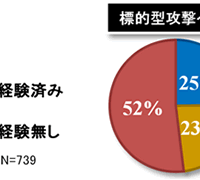
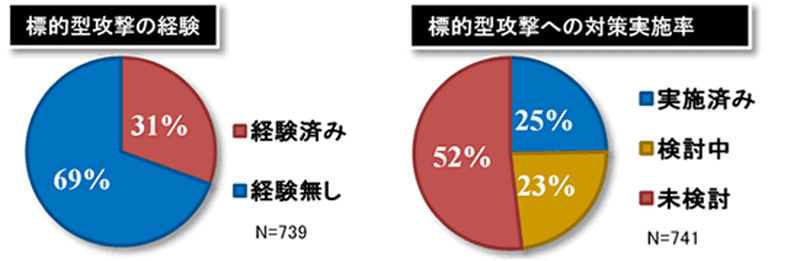
NRIセキュアは、「企業における情報セキュリティ実態調査2012報告書」を公開した。調査結果によると、31%の企業が標的型攻撃を経験しており、標的型攻撃は売上高が大きい企業ほど狙われる傾向があった。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
標的型攻撃に関する回答
標的型攻撃に関する回答 全 4 枚 拡大写真
NRIセキュアテクノロジーズ株式会社は1月9日、「企業における情報セキュリティ実態調査2012報告書」を公開した。本報告書は2012年8月から10月、東証1部・2部上場企業を中心とする3,000社の企業を対象に情報セキュリティに関するアンケート調査を行い、その結果を分析してまとめたもの。741社から回答を得た。本調査は2002年から毎年実施しているもので、今回で11回目となる。調査結果によると、31%の企業が標的型攻撃を経験していた。標的型攻撃は売上高が大きい企業ほど狙われる傾向があった。一方、標的型攻撃への対策実施率は、実施済みが25%、検討中は23%、未検討は52%であった。

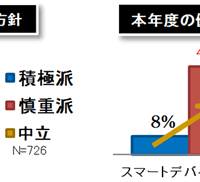
セキュリティインシデントのトップは「携帯電話・スマートデバイスの置き忘れ」となり、本年度の課題としてスマートデバイスのセキュリティ統制を課題に挙げる企業が急増した。また、スマートデバイス活用に積極的な企業が、慎重派を大きく上回った。BYODの利用については慎重派が多数、金融業では導入済みの企業が存在しなかった。さらに、8割以上の企業でセキュリティ人材の不足を感じており、BCPとIT-BCPの継続改善と整合確保といった課題も明らかになっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  4. 学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

    学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

  5. ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

    ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

ランキングをもっと見る
PageTop