
「wp2shell」の攻撃検知速報を公表、修正版公開から9日間で累計1,950,165件を検知 | ScanNetSecurity
2026.11.07(土)

「wp2shell」の攻撃検知速報を公表、修正版公開から9日間で累計1,950,165件を検知

 株式会社サイバーセキュリティクラウドは8月4日、「wp2shell」(CVE-2026-63030 / CVE-2026-60137)の「攻撃検知速報」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
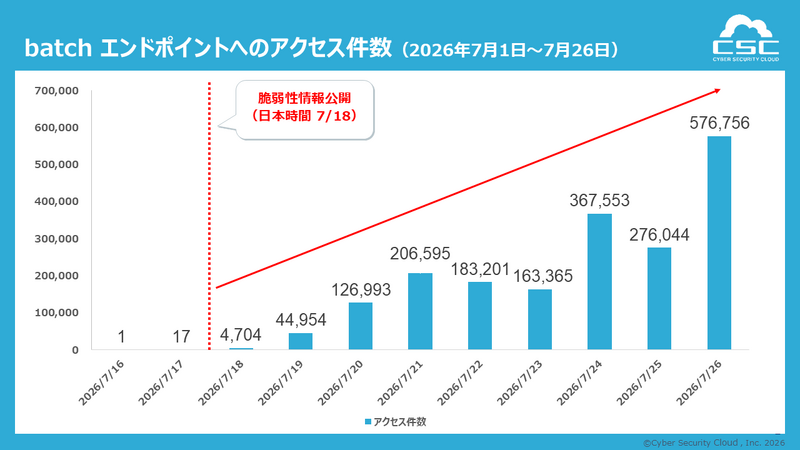
batch エンドポイントへのアクセス件数
batch エンドポイントへのアクセス件数 全 1 枚 拡大写真

 株式会社サイバーセキュリティクラウドは8月4日、「wp2shell」(CVE-2026-63030 / CVE-2026-60137)の「攻撃検知速報」を発表した。

 「wp2shell」は日本時間7月18日に修正版が公開されたWordPress コアの脆弱性チェーンで、同調査では公表後に観測された攻撃検知データを集計し、脆弱性の技術的構造とあわせて分析している。

 同調査によると、修正版公開当日に同社が観測した batch エンドポイント宛の通信は前日の17件から4,704件へ約277倍に急増し、以降9日間で累計1,950,165件を検知している。なお、1日平均は約 21.7万件となった。

 攻撃発信元の傾向を見てみると、米国が225,742件で全体の30.9%を占め突出しており、以下ドイツが13.3%、日本が9.4%、リトアニアが7.4%と続いた。上位10ヶ国・地域で全体の 87.1%に達しており、件数そのものは限られた国に集中していると指摘している。

 1IPあたりの平均件数に着目すると構図が変わり、リトアニアはわずか13IPで53,794件(1IPあたり4,138件)、ロシアは7IPで8,183件(1IPあたり1,169件)と、少数のホストへの集中が見られるが、日本は984IPで68,771件(1IPあたり69.9件)にとどまり、多数のIPが少量ずつ接続する分布となっていた。リトアニアやロシアのように少数ホストへの集中が見られる場合は、送信元を特定した遮断が一時的には機能すると考えられるが、日本のように多数のIPが分散的に接続する場合、遮断リストの更新が追いつかない可能性があり、送信元に依拠した防御だけでは対応しきれず、リクエスト内容に基づく判定の仕組みが必要になることが示唆されているという。

《ScanNetSecurity》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

ランキングをもっと見る
PageTop




