ウイルス感染の調査結果を公表、アドレスなどの個人情報漏えいの可能性(原子力機構) | ScanNetSecurity
2026.10.02(金)

ウイルス感染の調査結果を公表、アドレスなどの個人情報漏えいの可能性(原子力機構)

原子力機構は、同機構のPCがウイルスに感染したことで情報が外部に漏えいした可能性があることについて、調査結果を発表した。

インシデント・事故 インシデント・情報漏えい
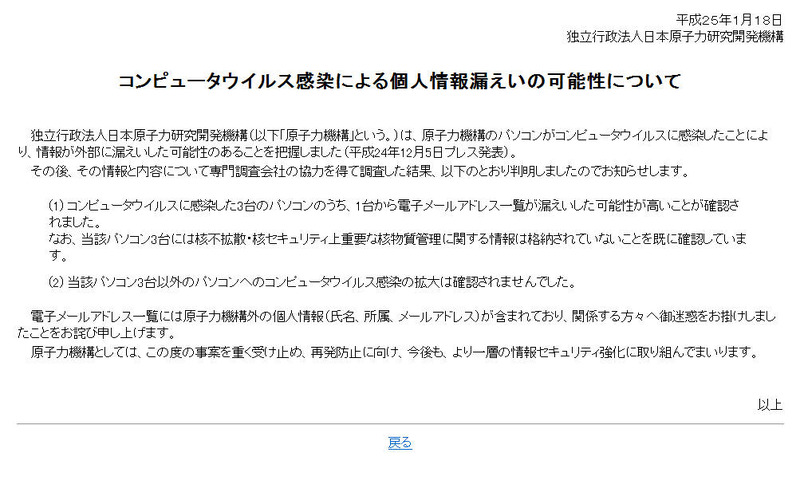
原子力機構の告知ページ
原子力機構の告知ページ 全 1 枚 拡大写真
独立行政法人日本原子力研究開発機構(原子力機構)は1月18日、同機構のPCがウイルスに感染したことで情報が外部に漏えいした可能性があることについて、調査結果を発表した。これは2012年12月5日に発表したもので、調査結果によるとウイルスに感染した3台のPCのうち、1台からメールアドレス一覧が漏えいした可能性が高いことが確認された。

漏えいした可能性のあるメールアドレス一覧には、原子力機構外の個人情報(氏名、所属、メールアドレス)が含まれていた。なお、当該PC3台には核不拡散・核セキュリティ上重要な核物質管理に関する情報は格納されていないことを確認済だという。また、当該PC3台以外のPCへのウイルス感染の拡大は確認されなかった。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop