Ruby on Railsで任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術) | ScanNetSecurity
2026.09.26(土)

Ruby on Railsで任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術)

NTTデータ先端技術は、Ruby on Railsに発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。

脆弱性と脅威 セキュリティホール・脆弱性
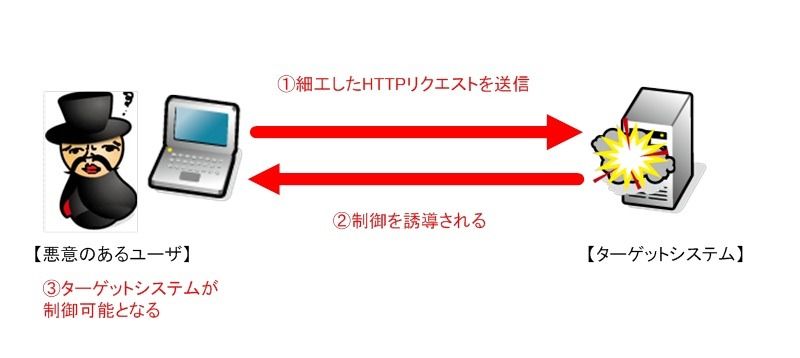
検証イメージ
検証イメージ 全 2 枚 拡大写真
NTTデータ先端技術株式会社は2月1日、Ruby on Railsに発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。本脆弱性(CVE-2013-0333)は、JavaScript Object Notation(JSON)パラメータ解析におけるJSONからYAMLへの変換不備に起因する。この脆弱性を悪用して、攻撃者はターゲットホスト上にて、Webサーバの動作権限で任意のコードの実行が可能になる。同社では、本脆弱性の再現性について検証を行った。

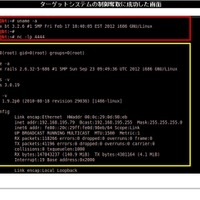
検証は、Debian 6.0.6上のRuby on Rails 3.0.19(Webサーバ・Ruby on Railsアプリケーションを含む)をターゲットシステムとして実施した。ターゲットシステムに細工したHTTPリクエストを送信し、Ruby on Railsを利用したアプリケーションを介してWebサーバの動作権限で任意のコードを実行させる。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムを操作可能となる。検証の結果、誘導先のコンピュータ(Ubuntu 10)のターミナル上にターゲットシステム(Debian)のプロンプトが表示され、コマンドを実行した結果が表示されたことから、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  2. 極東開発工業子会社の日本トレクス、不正アクセスによるシステム障害を発表

    極東開発工業子会社の日本トレクス、不正アクセスによるシステム障害を発表

  3. カルビーのプロ野球チップス関連サービス「PhotoGoods」で個人情報漏えいの可能性

    カルビーのプロ野球チップス関連サービス「PhotoGoods」で個人情報漏えいの可能性

  4. ApplyNow 提供の採用管理プラットフォームに不正アクセス、マイナンバー含む個人データが漏えいした可能性

    ApplyNow 提供の採用管理プラットフォームに不正アクセス、マイナンバー含む個人データが漏えいした可能性

  5. サイバーセキュリティ企業の「信頼と組織」を強化 ~ プルーフポイントが最高法務責任者と最高人事責任者を新任へ

    サイバーセキュリティ企業の「信頼と組織」を強化 ~ プルーフポイントが最高法務責任者と最高人事責任者を新任へ

ランキングをもっと見る
PageTop