電子的諜報活動の手法は犯罪者が悪用する--2013年の脅威予測トップ5(日本マイクロソフト) | ScanNetSecurity
2026.10.13(火)

電子的諜報活動の手法は犯罪者が悪用する--2013年の脅威予測トップ5(日本マイクロソフト)

日本マイクロソフトは、「過去から将来を予測する:2013年の脅威予測、トップ5」の前編を公開した。

脆弱性と脅威 脅威動向
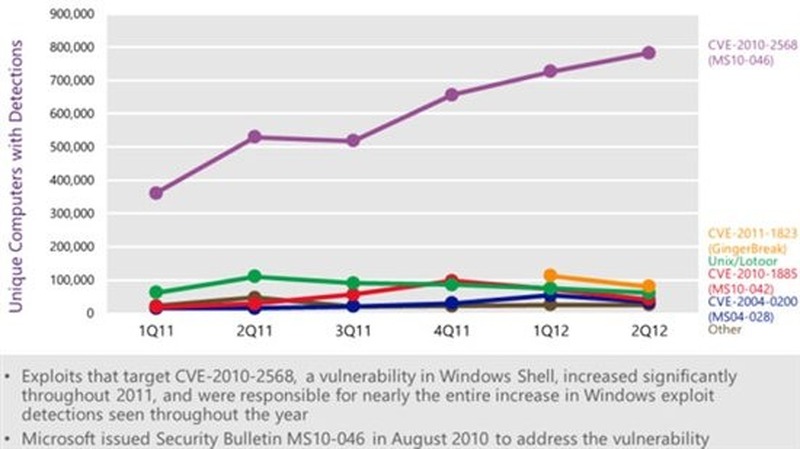
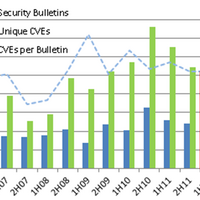
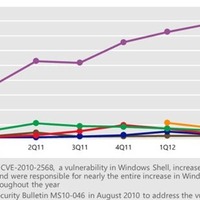
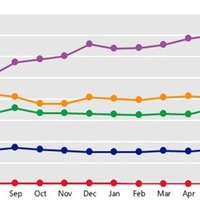
2011年第1四半期~2012年第2四半期中、同社アンチマルウェア製品によって検出およびブロックされたOSの悪用数
2011年第1四半期~2012年第2四半期中、同社アンチマルウェア製品によって検出およびブロックされたOSの悪用数 全 3 枚 拡大写真
日本マイクロソフト株式会社は2月3日、「過去から将来を予測する:2013年の脅威予測、トップ5」の前編を公開した。これは、2012年12月13日に公開された英語版Microsoft Security Blog「Using the Past to Predict the Future: Top 5 Threat Predictions for 2013」を翻訳したもの。今回は「犯罪者が予期せぬ電子的諜報活動(サイバーエスピオナージ)の結果、恩恵を受ける」および「攻撃者はマルウェアをインストールするために、ますますアプリケーション、映画、および音楽を利用するようになる」を挙げている。

サイバーエスピオナージでは、その例として「Stuxnet」を挙げている。Stuxnetが悪用する脆弱性のひとつに、2010年に更新プログラム(MS10-046)がリリースされたCVE-2010-2568がある。Stuxnet以降、多くのマルウェア作成者がこの脆弱性を使用するよう適用している。この脆弱性を狙うエクスプロイトは、2012年上半期で全世界のOSにおけるエクスプロイト検出の85%を占め、2012年の第2四半期だけで100万のシステムの4分の3で検出された。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

    教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

  2. JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

    JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

  3. ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

    ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

  4. 家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

    家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

  5. 穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

    穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

ランキングをもっと見る
PageTop