「FedEx」や「UPS」など運送会社や航空会社を騙るメールに注意(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

「FedEx」や「UPS」など運送会社や航空会社を騙るメールに注意(トレンドマイクロ)

トレンドマイクロは、運送会社や航空会社からのメールを騙る複数のスパムメールについて注意を呼びかけている。ユーザが添付ファイルを実行すると「BKDR_KULUOZ」という不正プログラムに感染する。

脆弱性と脅威 脅威動向
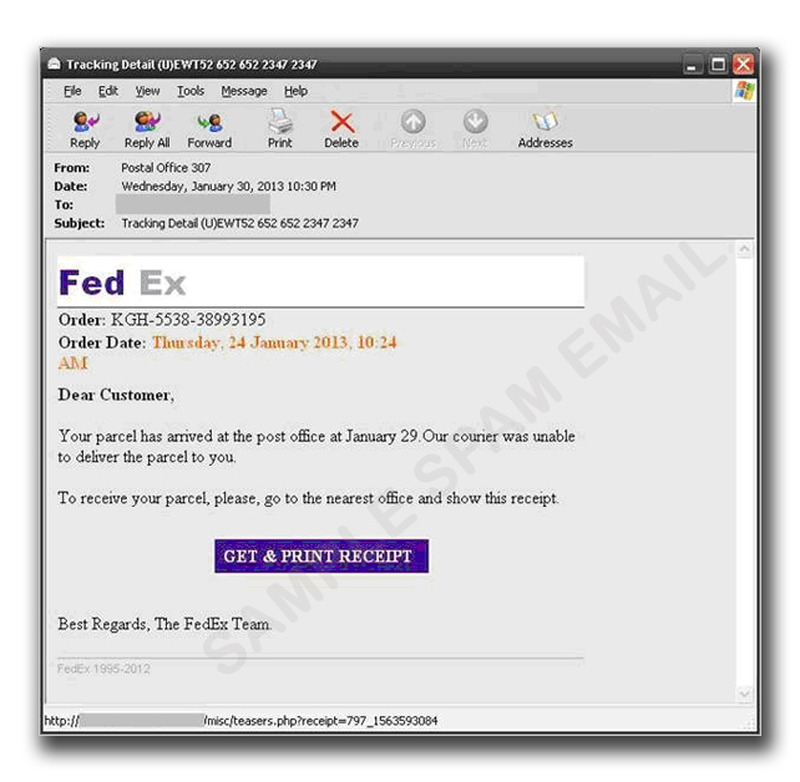
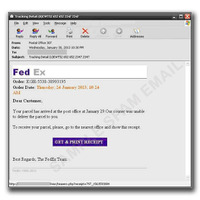
FedEx のスパムメール例
FedEx のスパムメール例 全 3 枚 拡大写真
トレンドマイクロ株式会社は2月5日、「FedEx」や「UPS」といった運送会社や航空会社からのメールを騙る複数のスパムメールについて注意を呼びかけている。ユーザが添付ファイルを実行すると「BKDR_KULUOZ」という不正プログラムに感染する。このバックドア型不正プログラムは、2012年4月から6月にかけて有名なボットネットの一部として確認された。しかし同社「TrendLabs」では、2013年になってもスパムメールにより配布されていることを確認している。

BKDR_KULUOZは、通常はアーカイブファイルとしてユーザのPCに侵入する。そしてPDFファイルやWordファイル(.doc)といったアプリケーションのファイルを装うことで、正規ファイルに見せかける。ユーザがファイルをダウンロードし実行すると、テキストファイルを作成し、そのテキストファイルを開くことでPCが被害に遭っていないかのようにユーザに装う。さらに実行ファイルを組み込み、最終的に感染PCを乗っ取る。自身をアップデートするほか、ルートキット機能を備えていることで知られる「SIREFEF」の亜種や偽セキュリティソフト型不正プログラム「FAKEAV」をダウンロードすることも特徴。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop