eoWEBメールを騙るフィッシングを確認、注意を呼びかけ(フィッシング対策協議会) | ScanNetSecurity
2026.10.04(日)

eoWEBメールを騙るフィッシングを確認、注意を呼びかけ(フィッシング対策協議会)

フィッシング対策協議会は、eoWEBを騙りフィッシングサイトに誘導しようとするメールが出回っているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
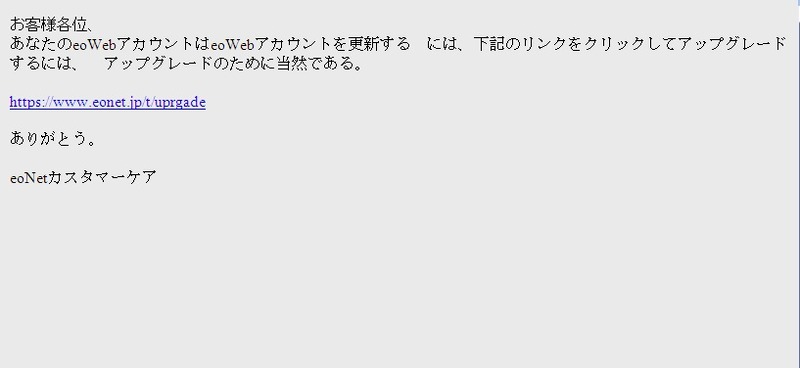
確認されたフィッシングメールの文面
確認されたフィッシングメールの文面 全 2 枚 拡大写真
フィッシング対策協議会は2月15日、eoWEBを騙りフィッシングサイトに誘導しようとするメールが出回っているとして、注意喚起を発表した。確認されているフィッシングメールの件名は「あなたeoWebアカウントをアップグレード」で、リンクをクリックしてアカウント情報をアップグレードするように促す内容になっている。

誘導先のフィッシングサイトはすでに停止しているが、同協議会では類似のフィッシングサイトが公開される恐れもあるとしている。また、このようなフィッシングサイトにてログインに必要な情報(メールアドレスやメールパスワード)を入力しないよう注意を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  5. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

ランキングをもっと見る
PageTop