韓国が受けた大規模サイバー攻撃、Linux PCを消去する機能を確認(シマンテック) | ScanNetSecurity
2026.11.18(水)

韓国が受けた大規模サイバー攻撃、Linux PCを消去する機能を確認(シマンテック)

シマンテックは、韓国の銀行と放送局が受けたサイバー攻撃の続報として、Linux PCを消去する機能を持つ追加のコンポーネントもこの攻撃に使われていることが確認されたとブログで発表した。

脆弱性と脅威 脅威動向
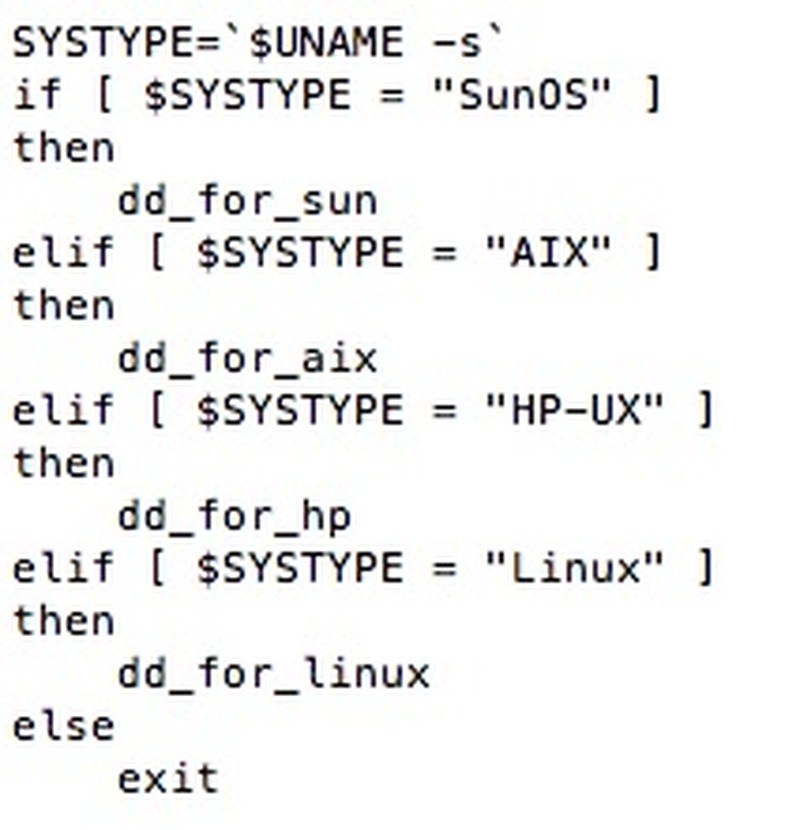
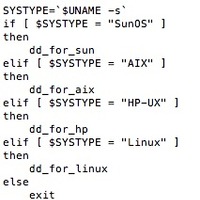
リモートの Linux コンピュータを標的にする bash wiper スクリプト
リモートの Linux コンピュータを標的にする bash wiper スクリプト 全 4 枚 拡大写真
株式会社シマンテックは3月21日、韓国の銀行と放送局が受けたサイバー攻撃の続報として、Linux PCを消去する機能を持つ追加のコンポーネントもこの攻撃に使われていることが確認されたとブログで発表した。複数のOSで動作するコンポーネントが確認されることは珍しく、今回のようにLinux PCを消去するコンポーネントがWindowsマルウェアの内部に仕掛けられているのは異例のこととしている。

「Trojan.Jokra」のドロッパーに含まれるこのモジュールは、Windows 7とWindows XPのPCで「mRemote」というアプリケーションを探す。mRemoteは、複数のプロトコルに対応したオープンソースのリモート接続マネージャ。ドロッパーは、mRemoteが管理する、接続を保存する設定XMLファイルを解析し、ルート権限でSSHプロトコルを使う接続を探す。そして、その接続で使われているパラメータを抽出、新しいスレッドを生成し、bashスクリプトを投下する。bashスクリプトは、任意のLinuxディストリビューションで動作するように設計されたwiperの一種。SunOS、AIX、HP-UXの各ディストリビューションで特定のコマンドを使って実行される。これにより、/kernel、/usr、/etc、/home の各ディレクトリが消去される。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

    マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

ランキングをもっと見る
PageTop