韓国への大規模サイバー攻撃、目的はファイルシステムの破壊か(FFRI) | ScanNetSecurity
2026.10.29(木)

韓国への大規模サイバー攻撃、目的はファイルシステムの破壊か(FFRI)

FFRIは、韓国で3月20日に発生した大規模なサイバー攻撃に関連するマルウェア検体を入手し、同社製品の「FFR yarai」で詳細解析を行った結果を発表した。

脆弱性と脅威 脅威動向
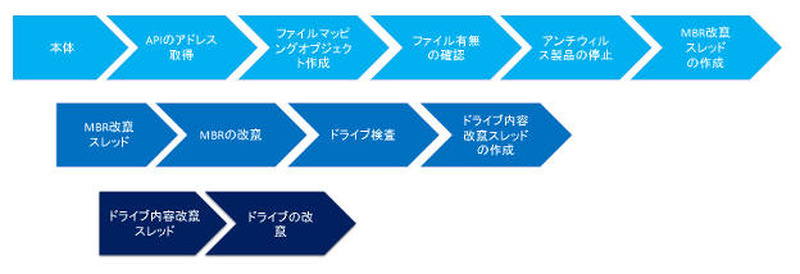
本検体の動作
本検体の動作 全 2 枚 拡大写真
株式会社フォティーンフォティ技術研究所(FFRI)は3月27日、韓国で3月20日に発生した大規模なサイバー攻撃に関連するマルウェア検体を入手し、同社製品の「FFR yarai」で詳細解析を行った結果を発表した。入手したファイルは「ApcRunCmd.exe」という24.0KBのもの。本検体が実行されると、43個のAPIアドレスを取得、次に「JO840112-CRAS8468-11150923-PCI8273V」という名前のファイルマッピングオブジェクトを作成し、自身を参照する。さらに「C:\WINDOWS\Temp\~v3.log」の有無を確認し、存在しない時にだけ処理を続ける。本検体は実行後に当該のファイルを作成することはないが、本検体のドロッパーなどの別の検体が作成する可能性がある。

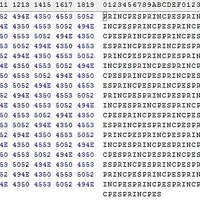
その後、WinExec経由でtaskkillコマンドを実行し、ウイルス対策製品のプロセスの動作を停止させる。ここで停止されるpasvc.exeおよびclisvc.exeは韓国製のセキュリティ製品のプロセスであり、本マルウェアが韓国を標的としたものであることが推測できる。MBR改ざんスレッドでは、感染したPCに搭載されているHDDのマスターブートレコード(MBR)を「PRINCPES」という文字列で上書きする。

さらに固定またはリムーバブルディスクを発見すると、ドライブ内容改ざんスレッドを生成してドライブ内容を改ざんする。MBRとドライブ内容の両方が改ざんされるため、MBRを復旧してもファイルへのアクセスができず、被害にあったドライブは利用できない状態になる。また、FFRIではこの検体にはネットワーク通信やレジストリの改ざん、自己複製などの機能の存在を確認していないため、このマルウェアによる情報搾取などの被害は発生せず、ファイルシステムの破壊を目的にしているとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  3. JFEケミカルに不正アクセス、データの不正取得が判明

    JFEケミカルに不正アクセス、データの不正取得が判明

  4. 製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

    製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

  5. ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

    ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

ランキングをもっと見る
PageTop