韓国への大規模サイバー攻撃、MBRの上書きで起動不能にさせる攻撃を確認(トレンドマイクロ) | ScanNetSecurity
2026.11.20(金)

韓国への大規模サイバー攻撃、MBRの上書きで起動不能にさせる攻撃を確認(トレンドマイクロ)

トレンドマイクロは、韓国の政府機関および主要企業が3月20日に大規模なサイバー攻撃を受けた事件について、ブログで解説している。

脆弱性と脅威 脅威動向
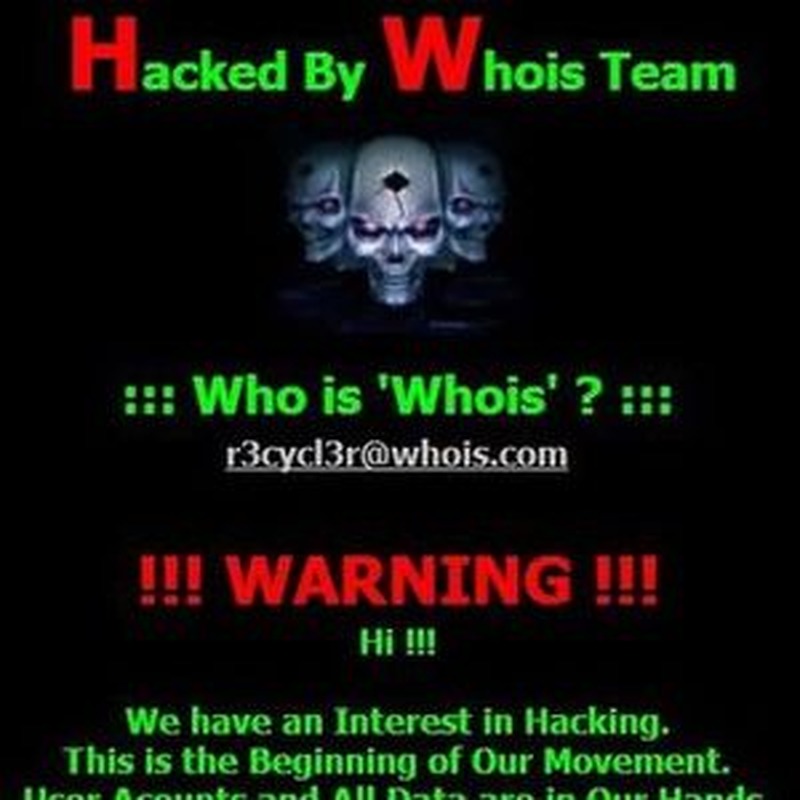
改ざんされたサイトに表示された頭蓋骨
改ざんされたサイトに表示された頭蓋骨 全 1 枚 拡大写真
トレンドマイクロ株式会社は3月21日、韓国の政府機関および主要企業が3月20日に大規模なサイバー攻撃を受けた事件について、ブログで解説している。今回の事例は、複数のコンピュータの画面が真っ暗になる一方で、他のコンピュータでは頭蓋骨や「warning(警告)」の画像が表示されることが発端となった。同社では、今回の攻撃に関連する複数の検体(「TROJ_INJECTO.BDE」として検出)を入手した。この「TROJ_INJECTO.BDE」が、今回の攻撃において主要な不正活動を実行する役割を担っていた。この不正プログラムは、「マスター・ブート・レコード(MBR)」を「HASTATI」や「PRINCPES」という文字列で上書きする。

MBRは通常、OSを正常に起動させる際に必要な情報を保有している。そしてこの不正プログラムは、自動的に感染コンピュータを再起動させ、コンピュータが再起動されると、破壊されたMBRが原因となり起動できなくなる。MBRを狙う不正活動自体は目新しいものではなく、これは、感染ユーザがサイバー犯罪者に金銭を支払うまで感染端末をロックさせる「身代金要求型不正プログラム(ランサムウェア)」という不正プログラムにはよく見られる不正活動。こうしたMBRへの攻撃は、感染コンピュータの復旧を困難かつ長期化させる。

なお、同時期に他の攻撃も韓国を襲っている。主要な電子機器企業のWebサイトが書き換えられる被害に遭ったほか、複数の銀行のWebサイトも改ざんされ、閲覧者の端末にバックドア型不正プログラムを侵入させるエクスプロイトコードが挿入されていた。現時点では、これら一連の攻撃の関連性を示す証拠はなく、同時期に発生したのは単なる偶然の可能性もあるとしている。同社では今回の攻撃に関する調査を継続中で、必要に応じて詳細な情報を公開するとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  2. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  3. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  4. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  5. アンドエスティHDの業務サーバに不正アクセス、約274万件の顧客情報が流出した可能性

    アンドエスティHDの業務サーバに不正アクセス、約274万件の顧客情報が流出した可能性

ランキングをもっと見る
PageTop