韓国への大規模サイバー攻撃、目的はファイルシステムの破壊か(FFRI) | ScanNetSecurity
2026.10.05(月)

韓国への大規模サイバー攻撃、目的はファイルシステムの破壊か(FFRI)

FFRIは、韓国で3月20日に発生した大規模なサイバー攻撃に関連するマルウェア検体を入手し、同社製品の「FFR yarai」で詳細解析を行った結果を発表した。

脆弱性と脅威 脅威動向
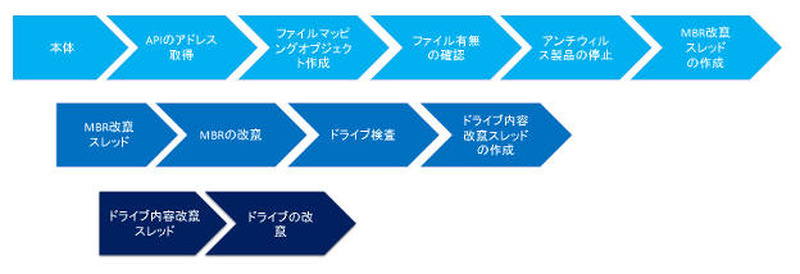
本検体の動作
本検体の動作 全 2 枚 拡大写真
株式会社フォティーンフォティ技術研究所(FFRI)は3月27日、韓国で3月20日に発生した大規模なサイバー攻撃に関連するマルウェア検体を入手し、同社製品の「FFR yarai」で詳細解析を行った結果を発表した。入手したファイルは「ApcRunCmd.exe」という24.0KBのもの。本検体が実行されると、43個のAPIアドレスを取得、次に「JO840112-CRAS8468-11150923-PCI8273V」という名前のファイルマッピングオブジェクトを作成し、自身を参照する。さらに「C:\WINDOWS\Temp\~v3.log」の有無を確認し、存在しない時にだけ処理を続ける。本検体は実行後に当該のファイルを作成することはないが、本検体のドロッパーなどの別の検体が作成する可能性がある。

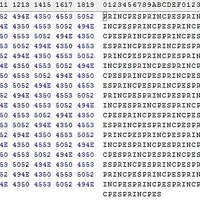
その後、WinExec経由でtaskkillコマンドを実行し、ウイルス対策製品のプロセスの動作を停止させる。ここで停止されるpasvc.exeおよびclisvc.exeは韓国製のセキュリティ製品のプロセスであり、本マルウェアが韓国を標的としたものであることが推測できる。MBR改ざんスレッドでは、感染したPCに搭載されているHDDのマスターブートレコード(MBR)を「PRINCPES」という文字列で上書きする。

さらに固定またはリムーバブルディスクを発見すると、ドライブ内容改ざんスレッドを生成してドライブ内容を改ざんする。MBRとドライブ内容の両方が改ざんされるため、MBRを復旧してもファイルへのアクセスができず、被害にあったドライブは利用できない状態になる。また、FFRIではこの検体にはネットワーク通信やレジストリの改ざん、自己複製などの機能の存在を確認していないため、このマルウェアによる情報搾取などの被害は発生せず、ファイルシステムの破壊を目的にしているとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

ランキングをもっと見る
PageTop