「BIND 9」に致命的な脆弱性、ユーザに即時対応を呼びかけ(JPRS) | ScanNetSecurity
2026.10.30(金)

「BIND 9」に致命的な脆弱性、ユーザに即時対応を呼びかけ(JPRS)

JPRSは、「BIND 9.xの致命的な脆弱性(過度のメモリ消費)について」を発表した。関連情報の収集および即時の対応を取ることを強く推奨している。

脆弱性と脅威 セキュリティホール・脆弱性
JPRSによる告知
JPRSによる告知 全 1 枚 拡大写真
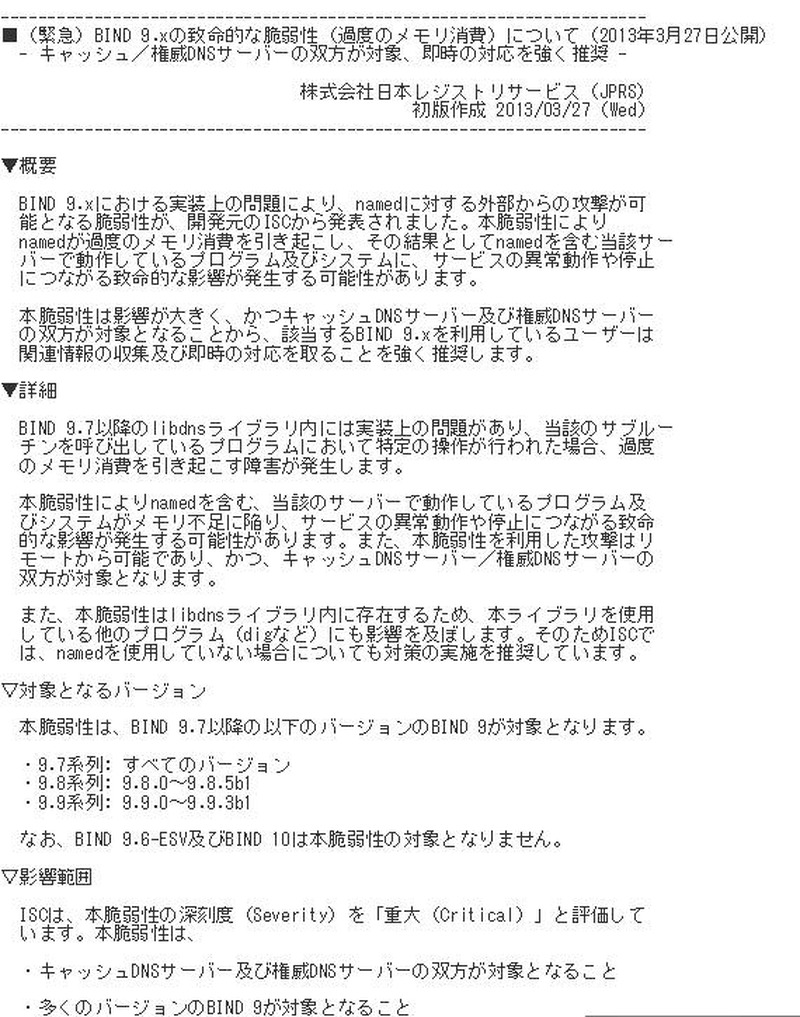
株式会社日本レジストリサービス(JPRS)は3月27日、「BIND 9.xの致命的な脆弱性(過度のメモリ消費)について」を発表した。これは、BIND 9.xにおける実装上の問題により、namedに対する外部からの攻撃が可能となる脆弱性(CVE-2013-2266)が、開発元のISCから発表されたというもの。本脆弱性によりnamedが過度のメモリ消費を引き起こし、その結果としてnamedを含む当該サーバで動作しているプログラムおよびシステムに、サービスの異常動作や停止につながる致命的な影響が発生する可能性がある。

本脆弱性の対象となるのは「9.7系列:すべてのバージョン」「9.8系列:9.8.0~9.8.5b1」「9.9系列: 9.9.0~9.9.3b1」。ISCでは、本脆弱性の深刻度(Severity)を「重大(Critical)」と評価しており、キャッシュDNSサーバおよび権威DNSサーバの双方が対象となること、多くのバージョンのBIND 9が対象となること、namedの設定ファイル(named.conf)によるアクセスコントロール(ACL)の設定では影響を回避・軽減できないこと、インターネットに直接接続していないキャッシュ/権威DNSサーバも攻撃の対象となりうることなどから、広い範囲での緊急対策が必要としている。JPRSにおいても、該当するBIND 9.xを利用しているユーザは関連情報の収集および即時の対応を取ることを強く推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  4. 製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

    製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop