EvernoteをC&Cサーバとして利用する不正プログラムを確認(トレンドマイクロ) | ScanNetSecurity
2026.11.03(火)

EvernoteをC&Cサーバとして利用する不正プログラムを確認(トレンドマイクロ)

トレンドマイクロは、Evernoteがサイバー犯罪者の攻撃インフラとして悪用された事例を確認したとブログで発表した。

脆弱性と脅威 脅威動向
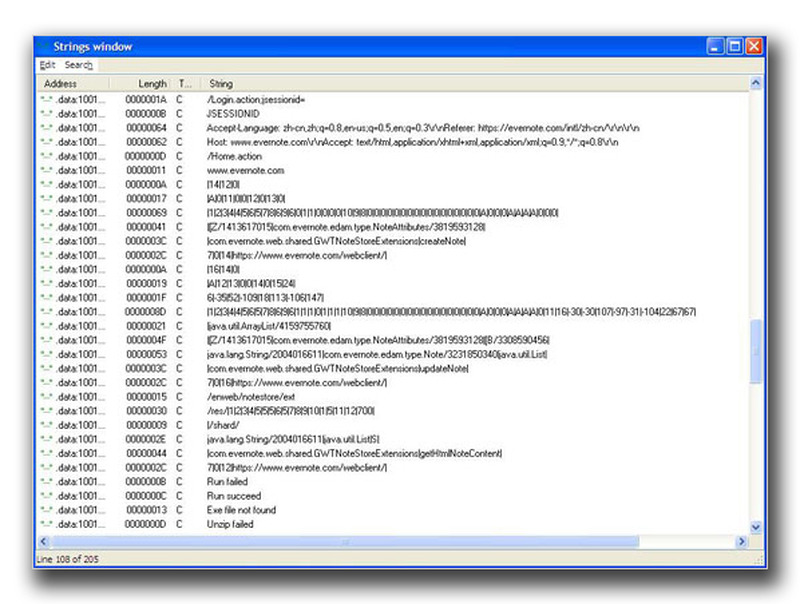
Evernote にアクセスを試みる方法を示す「BKDR_VERNOT.A」の文字列
Evernote にアクセスを試みる方法を示す「BKDR_VERNOT.A」の文字列 全 2 枚 拡大写真
トレンドマイクロ株式会社は3月28日、Evernoteがサイバー犯罪者の攻撃インフラとして悪用された事例を確認したとブログで発表した。これは、同社TrendLabsが3月15日、C&CサーバとしてEvernoteを利用していると思われる不正プログラムを確認し、「BKDR_VERNOT.A」として検出対応したというもの。この不正プログラムは正規のWebサイト「https://evernote.com/intl/zh-cn」を介してEvernoteへの接続を試みていた。

TrendLabsが入手した検体によると、この不正プログラムに作成された不正DLLファイルが正規のプロセスに組み込まれ、そしてこの不正DLLファイルにより実際のバックドア活動が展開されることが確認されている。「BKDR_VERNOT.A」のバックドア活動としては、ファイルのダウンロード、実行、ファイル名の変更などを含むさまざまなバックドアコマンドの実行が可能。そして侵入したコンピュータからOS、タイムゾーン、ユーザ名、コンピュータ名、登録されている所有者および組織に関する詳細を含む情報を収集する。

興味深い点は、バックドアコマンドを問い合わせる際、Evernoteアカウントに保存されているノート上の情報を利用すること。つまり、EvernoteがC&Cサーバとして機能する。また、収集した情報を送信するための場所としてもEvernoteのアカウントを利用する。同社では、サイバー犯罪者が自身の不正活動を隠ぺいするためにどれ程の努力を払うかを示す好例であるとしている。また、このような脅威の被害に遭わないためにも、見慣れないWebサイトの訪問やメールを開く際は、常に注意するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop