EvernoteをC&Cサーバとして利用する不正プログラムを確認(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

EvernoteをC&Cサーバとして利用する不正プログラムを確認(トレンドマイクロ)

トレンドマイクロは、Evernoteがサイバー犯罪者の攻撃インフラとして悪用された事例を確認したとブログで発表した。

脆弱性と脅威 脅威動向
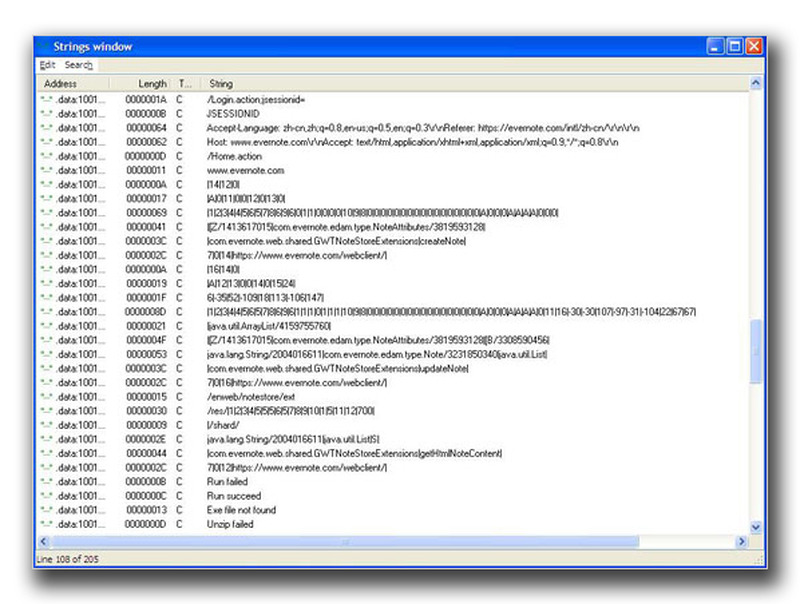
Evernote にアクセスを試みる方法を示す「BKDR_VERNOT.A」の文字列
Evernote にアクセスを試みる方法を示す「BKDR_VERNOT.A」の文字列 全 2 枚 拡大写真
トレンドマイクロ株式会社は3月28日、Evernoteがサイバー犯罪者の攻撃インフラとして悪用された事例を確認したとブログで発表した。これは、同社TrendLabsが3月15日、C&CサーバとしてEvernoteを利用していると思われる不正プログラムを確認し、「BKDR_VERNOT.A」として検出対応したというもの。この不正プログラムは正規のWebサイト「https://evernote.com/intl/zh-cn」を介してEvernoteへの接続を試みていた。

TrendLabsが入手した検体によると、この不正プログラムに作成された不正DLLファイルが正規のプロセスに組み込まれ、そしてこの不正DLLファイルにより実際のバックドア活動が展開されることが確認されている。「BKDR_VERNOT.A」のバックドア活動としては、ファイルのダウンロード、実行、ファイル名の変更などを含むさまざまなバックドアコマンドの実行が可能。そして侵入したコンピュータからOS、タイムゾーン、ユーザ名、コンピュータ名、登録されている所有者および組織に関する詳細を含む情報を収集する。

興味深い点は、バックドアコマンドを問い合わせる際、Evernoteアカウントに保存されているノート上の情報を利用すること。つまり、EvernoteがC&Cサーバとして機能する。また、収集した情報を送信するための場所としてもEvernoteのアカウントを利用する。同社では、サイバー犯罪者が自身の不正活動を隠ぺいするためにどれ程の努力を払うかを示す好例であるとしている。また、このような脅威の被害に遭わないためにも、見慣れないWebサイトの訪問やメールを開く際は、常に注意するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop