mixiのメッセージを利用した悪質なフィッシング詐欺を確認(mixi) | ScanNetSecurity
2026.10.16(金)

mixiのメッセージを利用した悪質なフィッシング詐欺を確認(mixi)

 mixi運営事務局は8日、mixiのメッセージを利用した悪質なフィッシング詐欺が出回っているとして、その内容を公表した。

脆弱性と脅威 脅威動向
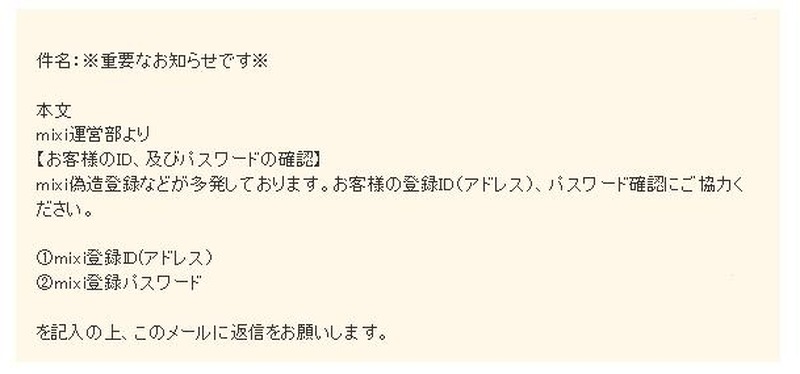
フィッシングメールの例
フィッシングメールの例 全 5 枚 拡大写真
 mixi運営事務局は8日、mixiのメッセージを利用した悪質なフィッシング詐欺が出回っているとして、その内容を公表した。

 いくつかのバリエーションがあるが、基本的にメッセージはmixi運営事務局からの連絡を装い、ログイン情報を聞き出そうとする。いずれも、偽アカウントの多発などを理由にして、ユーザーのIDとパスワードを返信させようとする内容だ。ちなみに、正式な組織名は「mixi運営事務局」だが、犯罪者側は「mixi運営部」と微妙に異なる名称を名乗っている点も共通している模様。

 ミクシィは「不審なメッセージを受け取ったら決して返信されないようお願い申し上げます」「大変悪質な行為であり、弊社といたしましても然るべき対応を進めている状況です」としている。なお今後異なる文言や手法の出現も有り得るので、見知らぬアカウントからのmixiメッセージには、いましばらく注意が必要だろう。

mixiを騙るフィッシング詐欺が出現……運営を名乗って情報詐取

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. IPA、不正アクセスによる漏えい等の事案を踏まえ速やかに実施すべき対策を公表

    IPA、不正アクセスによる漏えい等の事案を踏まえ速やかに実施すべき対策を公表

  2. 両毛システムズにランサムウェア攻撃

    両毛システムズにランサムウェア攻撃

  3. 第一ライフグループと第一生命保険の人事システムに不正アクセス、約12万名の従業員情報が流出した可能性

    第一ライフグループと第一生命保険の人事システムに不正アクセス、約12万名の従業員情報が流出した可能性

  4. Linux カーネルのネットワーク機能におけるページキャッシュの上書きが可能となるデータ検証不備の脆弱性(Scan Tech Report)

    Linux カーネルのネットワーク機能におけるページキャッシュの上書きが可能となるデータ検証不備の脆弱性(Scan Tech Report)

  5. 三井不動産への不正アクセス、攻撃者による資格情報の不正利用を確認

    三井不動産への不正アクセス、攻撃者による資格情報の不正利用を確認

ランキングをもっと見る
PageTop