正規のアプリに偽装し検出を回避する「PlugX」の亜種を確認(トレンドマイクロ) | ScanNetSecurity
2026.11.12(木)

正規のアプリに偽装し検出を回避する「PlugX」の亜種を確認(トレンドマイクロ)

トレンドマイクロは、標的型攻撃において自身の活動の隠蔽に利用される「RAT」のひとつである「PlugX」が、検出を回避するために複数の正規アプリケーションを利用することを確認したとブログで発表した。

脆弱性と脅威 脅威動向
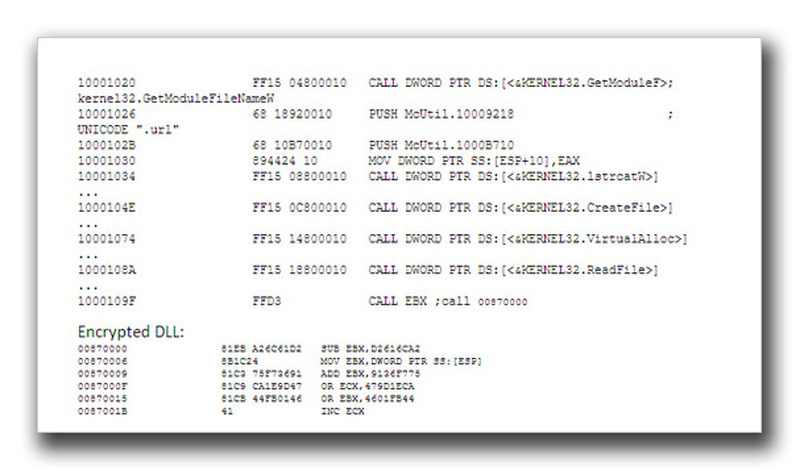
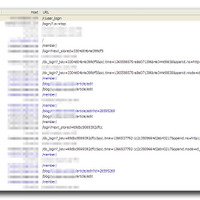
「PLUGX」のコードの一部
「PLUGX」のコードの一部 全 1 枚 拡大写真
トレンドマイクロ株式会社は5月1日、標的型攻撃において自身の活動の隠蔽に利用される「Remote Access Tool(RAT)」のひとつである「PlugX」が、検出を回避するために複数の正規アプリケーションを利用することを確認したと同社ブログで発表した。またこの不正プログラムは、DLLファイルが読み込まれるときに実行ファイルで確認される特定の脆弱性を利用する。具体的には、実行ファイルが特定のフォルダ内でどのような DLLファイルを最初に読み込むかという、DLLファイルの検索優先順位を悪用するもの。

このような亜種の多くはアジア圏、特に中国や日本、台湾において確認されている。各事例において留意すべき点は、特定のDLLファイルは実行ファイルと対になっていることだという。最初のDLLファイルがアプリケーションによって読み込まれると、PlugXの亜種はファイルパスを取得し、第二の拡張子を付加することによってウイルス検出から回避しようとする。取得した新しいファイルパスは「CreateFile」というAPIによって開かれる。これに成功すると、不正プログラムはメモリ内に暗号化されたコンポーネントのコンテンツを格納するための空きスペースを割り当てる。そして暗号化されたコードは、最終的にコマンド「call EBX」または亜種ごとによって特定されるレジストリを介して呼び出されることになる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

ランキングをもっと見る
PageTop