正規のアプリに偽装し検出を回避する「PlugX」の亜種を確認(トレンドマイクロ) | ScanNetSecurity
2026.10.21(水)

正規のアプリに偽装し検出を回避する「PlugX」の亜種を確認(トレンドマイクロ)

トレンドマイクロは、標的型攻撃において自身の活動の隠蔽に利用される「RAT」のひとつである「PlugX」が、検出を回避するために複数の正規アプリケーションを利用することを確認したとブログで発表した。

脆弱性と脅威 脅威動向
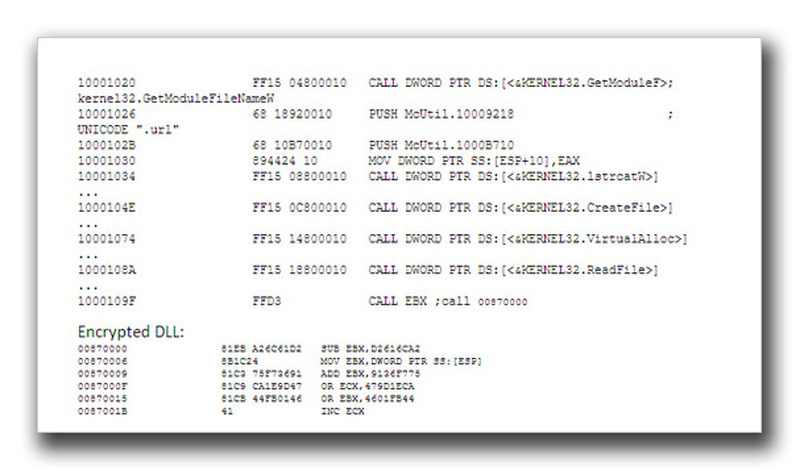
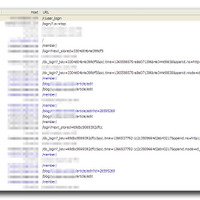
「PLUGX」のコードの一部
「PLUGX」のコードの一部 全 1 枚 拡大写真
トレンドマイクロ株式会社は5月1日、標的型攻撃において自身の活動の隠蔽に利用される「Remote Access Tool(RAT)」のひとつである「PlugX」が、検出を回避するために複数の正規アプリケーションを利用することを確認したと同社ブログで発表した。またこの不正プログラムは、DLLファイルが読み込まれるときに実行ファイルで確認される特定の脆弱性を利用する。具体的には、実行ファイルが特定のフォルダ内でどのような DLLファイルを最初に読み込むかという、DLLファイルの検索優先順位を悪用するもの。

このような亜種の多くはアジア圏、特に中国や日本、台湾において確認されている。各事例において留意すべき点は、特定のDLLファイルは実行ファイルと対になっていることだという。最初のDLLファイルがアプリケーションによって読み込まれると、PlugXの亜種はファイルパスを取得し、第二の拡張子を付加することによってウイルス検出から回避しようとする。取得した新しいファイルパスは「CreateFile」というAPIによって開かれる。これに成功すると、不正プログラムはメモリ内に暗号化されたコンポーネントのコンテンツを格納するための空きスペースを割り当てる。そして暗号化されたコードは、最終的にコマンド「call EBX」または亜種ごとによって特定されるレジストリを介して呼び出されることになる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  2. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  3. 学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

    学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

  4. 電子書籍販売サイト「Renta!」への不正アクセスの可能性

    電子書籍販売サイト「Renta!」への不正アクセスの可能性

  5. 停職3月の懲戒処分 ~ 市職員が複数のアカウントに約2年間不正アクセス

    停職3月の懲戒処分 ~ 市職員が複数のアカウントに約2年間不正アクセス

ランキングをもっと見る
PageTop