新生銀行を騙るフィッシングサイトを確認(フィッシング対策協議会) | ScanNetSecurity
2026.09.21(月)

新生銀行を騙るフィッシングサイトを確認(フィッシング対策協議会)

フィッシング対策協議会は、新生銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
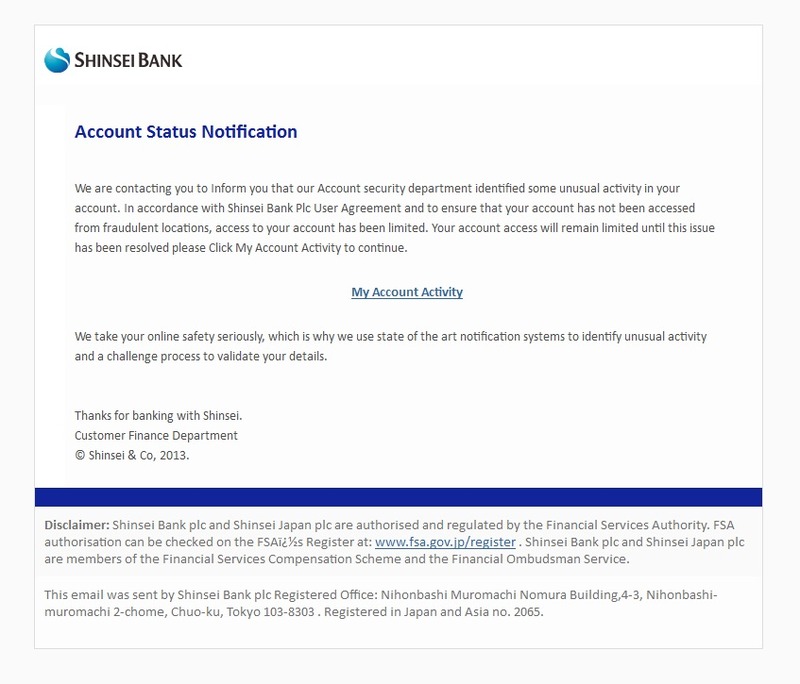
新生銀行を騙るフィッシングメール
新生銀行を騙るフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は5月29日、新生銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。これは新生銀行からのメールを騙るもので、英語のメールとなっている。メールには、いくつかのセキュリティ機能を有効にするためにログインを促すもので、リンクをクリックすると英語のログイン画面が表示される。ここではアカウント名と暗証番号、パスワードを入力させようとする。確認されているフィッシングサイトのURLは以下の通り。

短縮URL
http://tinyurl.com/●●●●

転送先のフィッシングURL
http://●●●●.com/floreseborboletas/thumbnails/japaneseupd/login_index.htm
http://www.●●●●.com/floreseborboletas/thumbnails/japaneseupdat/login_index.htm
http://●●●●●.net/images/index_shinsei_2805_6.html

5月29日12時の時点でフィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてログインに必要な情報(ログインIDやパスワード)を入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. セコムトラスト、10 / 14・15 にWebセミナー開催 ~ 検査成績書や校正証明書などの「電子化と偽造・改ざん対策」解説

    セコムトラスト、10 / 14・15 にWebセミナー開催 ~ 検査成績書や校正証明書などの「電子化と偽造・改ざん対策」解説PR

  5. 「Firefox」にクラッシュを引き起こされる脆弱性、攻撃も確認(JPCERT/CC)

    「Firefox」にクラッシュを引き起こされる脆弱性、攻撃も確認(JPCERT/CC)

ランキングをもっと見る
PageTop