改ざんされたWebサイト閲覧によるマルウェア感染に注意喚起(警察庁) | ScanNetSecurity
2026.11.21(土)

改ざんされたWebサイト閲覧によるマルウェア感染に注意喚起(警察庁)

警察庁は、改ざんされたWebサイト閲覧によるマルウェア感染について「@police」で注意喚起を発表した。

脆弱性と脅威 脅威動向
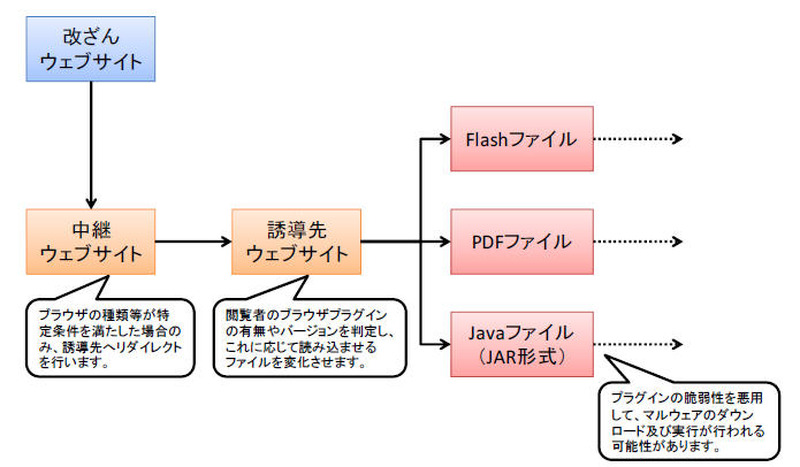
改ざんWebサイトからの誘導状況
改ざんWebサイトからの誘導状況 全 1 枚 拡大写真
警察庁は6月26日、改ざんされたWebサイト閲覧によるマルウェア感染について「@police」で注意喚起を発表した。同庁では、Webサイトが改ざんされiframeタグや難読化されたJavaScriptが挿入されることにより、閲覧者が外部のサイトへ誘導される事案の多発について注意喚起を実施している。誘導先のサイトについて調査を進めたところ、ブラウザプラグインの脆弱性を悪用することでマルウェアのダウンロードおよび実行が行われる可能性を確認できた事例があった。

これらの事例では、「Adobe Flash Player」「Adobe ReaderおよびAdobe Acrobat」「Oracle Java」のブラウザプラグインの脆弱性が悪用される可能性がある。改ざんされたWebサイトの多くは、普段は問題ないコンテンツを提供している健全なサイトであり、かつての「怪しいサイトを見にいかなければ大丈夫」という常識は通用しない。このため、すべてのインターネット利用者が、改ざんされたWebサイトを意図せずに閲覧してしまう可能性を念頭においた対策を実施する必要があるとしている。

同庁では具体的な対策として、以下を推奨している。
・Webブラウザを最新バージョンにアップデートする。
・Webブラウザにプラグインをインストールする各種ソフトウェアを最新バージョンにアップデートする。以下のソフトウェアについては、特に注意を払う。
 Adobe Flash Player
 Adobe Reader 及びAdobe Acrobat
 Oracle Java
・Webブラウザおよび各種ソフトウェアの自動アップデートを有効にする。
・Webブラウザおよび各種ソフトウェアが最新バージョンとなっていることを定期的に確認する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  3. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  4. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop