「Adobe Flash Player」のセキュリティアップデートを公開(アドビ) | ScanNetSecurity
2026.10.08(木)

「Adobe Flash Player」のセキュリティアップデートを公開(アドビ)

アドビは、「Adobe Flash Player」のセキュリティアップデート(APSB13-17)を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
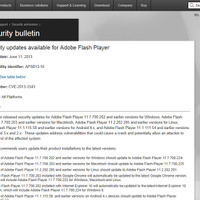
アドビによるセキュリティアップデート情報(英語)
アドビによるセキュリティアップデート情報(英語) 全 1 枚 拡大写真
米Adobe Systems(アドビ)は7月9日(米国時間)、「Adobe Flash Player」のセキュリティアップデート(APSB13-17)を発表した。Adobe Flash Playerの複数製品には、システムを乗っ取られるなどの影響を受ける複数の脆弱性(CVE-2013-3344、CVE-2013-3345、CVE-2013-3347)が存在する。アドビでは、それぞれ対応するバージョンへアップデートするよう呼びかけている。

本脆弱性の影響を受ける影響を受ける製品は、Windows版の「Adobe Flash Player 11.7.700.224およびそれ以前」、Macintosh版の「Adobe Flash Player 11.7.700.225およびそれ以前」、Linux版の「Adobe Flash Player 11.2.202.291およびそれ以前」、Android 4.x版の「Adobe Flash Player 11.1.115.63およびそれ以前」、Android 3.x、2.x版の「Adobe Flash Player 11.1.111.59およびそれ以前」。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

    異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. 「PhotoGoods」に不正アクセス、カード情報が漏えいした可能性

    「PhotoGoods」に不正アクセス、カード情報が漏えいした可能性

  4. 「カイクラサービス紹介サイト」に複数の不正プログラム、サーバ内のデータを外部に送信した形跡は確認されず

    「カイクラサービス紹介サイト」に複数の不正プログラム、サーバ内のデータを外部に送信した形跡は確認されず

  5. 九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

    九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

ランキングをもっと見る
PageTop