福島第一原発の事故対応はセキュリティ対策に活かせるか--ラックがレポート(ラック) | ScanNetSecurity
2026.10.02(金)

福島第一原発の事故対応はセキュリティ対策に活かせるか--ラックがレポート(ラック)

ラックは、「統合リスク管理レポート vol.10『突如発生するセキュリティインシデントへの備え方~原発事故対応の報告書から考える教訓~』」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
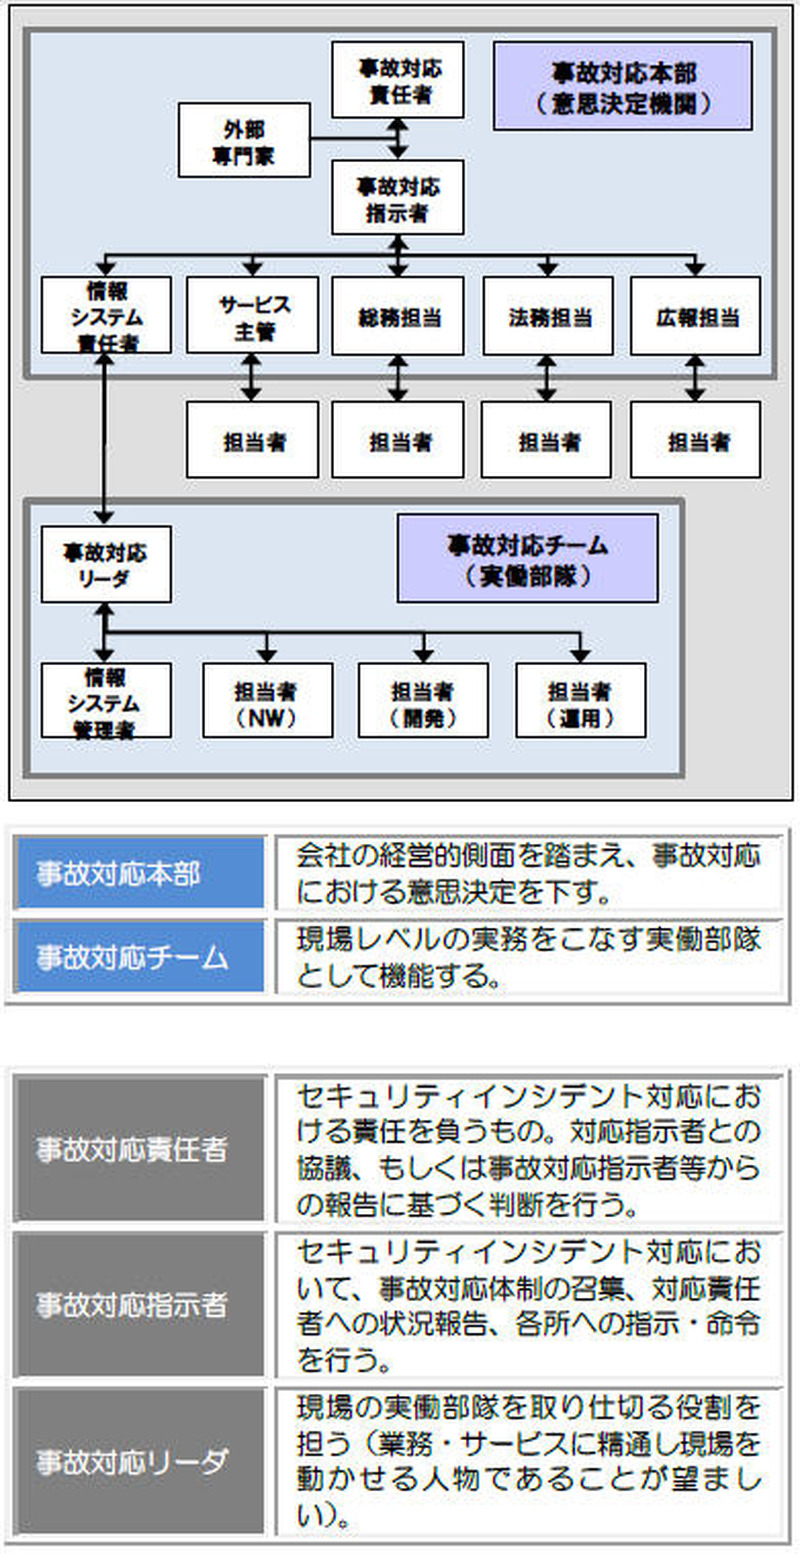
対応体制および役割の例
対応体制および役割の例 全 1 枚 拡大写真
株式会社ラックは7月17日、「統合リスク管理レポート vol.10『突如発生するセキュリティインシデントへの備え方~原発事故対応の報告書から考える教訓~』」を公開した。本レポートは、同社のセキュリティコンサルティングチームが、過去の実績と経験を元に「今必要なセキュリティ対策」の在り方をレポートとしてまとめたもの。今回は、大きな注目を浴びることとなった福島第一原子力発電所(福島第一原発)における事故対応報告書を参考とし、セキュリティインシデント対応やその対応体制構築における教訓を検討している。

この事故においては、「原子力災害対策本部」「原子力災害現地対策本部」「非常災害対策本部」など、政府や関係省庁、東京電力株式会社(東電)などに設置された多くの組織が対応にあたることとなった。しかし、事故発生時の緊急対応において「危機管理体制の機能不全」「政府 - 東電間の責任境界のあいまいさ」の2点の問題があったと報告書は結論づけている。レポートではこれらの事実から、「権限分掌」「指示命令系統」「意思疎通」「対応経過」の4点から、セキュリティインシデント対応に生かせることはないかをまとめている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  4. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop