日本の安全保障を狙う攻撃を確認、添付ファイルのクリックでPC乗っ取りも(エフセキュアブログ) | ScanNetSecurity
2026.11.11(水)

日本の安全保障を狙う攻撃を確認、添付ファイルのクリックでPC乗っ取りも(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで、日本の安全保障に関する業務に携わる人たちに対してマルウェア付きのメールが届いているとして、その手口を紹介している。

脆弱性と脅威 脅威動向
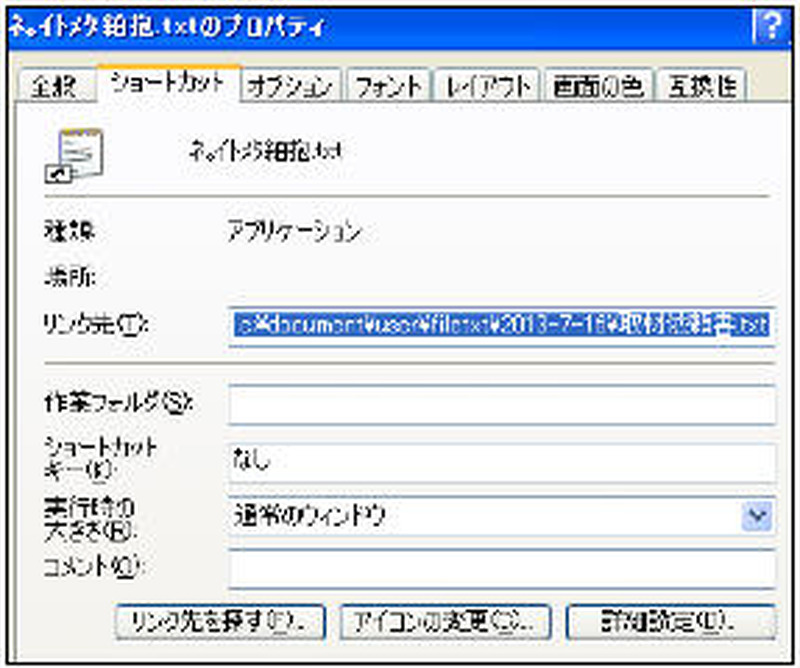
プロパティを確認すると、txtファイルへのショートカットになっているように見える
プロパティを確認すると、txtファイルへのショートカットになっているように見える 全 2 枚 拡大写真
サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで7月25日、日本の安全保障に関する業務に携わる人たちに対してマルウェア付きのメールが届いているとして、その手口を紹介している。これは、メールの添付ファイルとして「取材依頼書」というファイル名のzipファイルが届くというもの。このファイルを展開すると、テキストファイルへのショートカットが入っている。

プロパティを確認すると、確かにtxtファイルへのショートカットになっているように見える。しかし、リンク先の欄を左にスクロールしていくと、別の文字列が出てきて、本当のリンク先は%ComSpec% ...であることがわかる。%ComSpec%というのはコマンドプロンプト(cmd.exe)を意味するので、このリンク先の欄で攻撃者が指定した命令を実行させられてしまう、つまりは攻撃者にPCを乗っ取られてしまうことになる。今回の事例では、もしショートカットをクリックしてしまうと、感染したPCのフォルダやファイルの情報を盗み出し、最終的にはPC内のファイルの内容を盗み出す仕組みになっていた。福森氏は、人から送られてきたショートカットはクリックしてはいけないと警告している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  2. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

  3. SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

    SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

  4. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  5. 「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい

    「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい

ランキングをもっと見る
PageTop