「BIND 9」にDoS攻撃を受ける重大な脆弱性、対応を呼びかけ(JPRS) | ScanNetSecurity
2026.10.13(火)

「BIND 9」にDoS攻撃を受ける重大な脆弱性、対応を呼びかけ(JPRS)

JPRSは、「BIND 9.xの脆弱性(DNSサービスの停止)について」を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
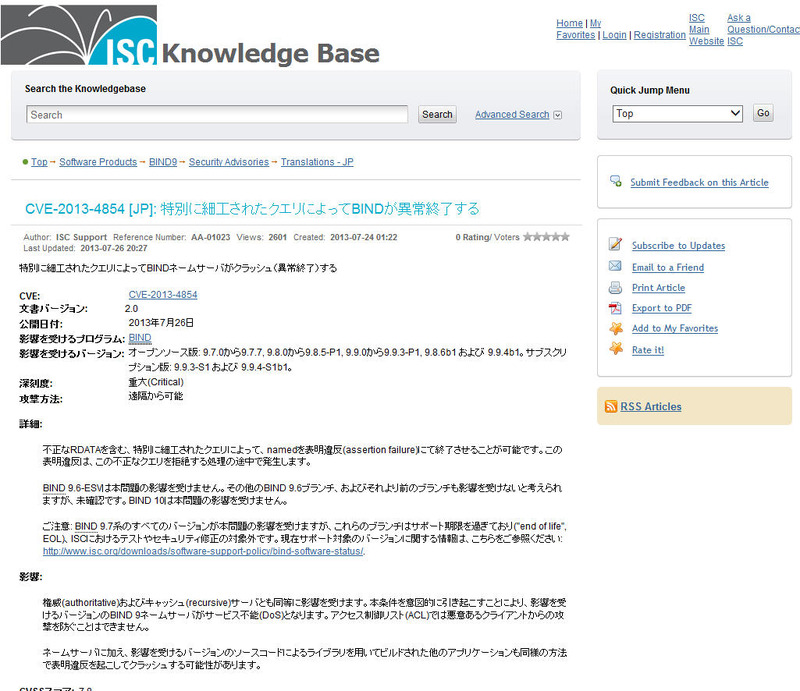
ISCによる脆弱性情報
ISCによる脆弱性情報 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は7月27日、「BIND 9.xの脆弱性(DNSサービスの停止)について」を発表した。これは、BIND 9.xにおける実装上の不具合により、namedに対する外部からのサービス不能(DoS)攻撃が可能となる脆弱性(CVE-2013-4854)が、開発元のISCから発表されたというもの。本脆弱性の対象となるのは、BIND 9.7.0以降のすべてのバージョンのBIND 9で、以下の通りとなる。

オープンソース版:
・9.7系列: 9.7.0~9.7.7
・9.8系列: 9.8.0~9.8.5-P1、9.8.6b1
・9.9系列: 9.9.0~9.9.3-P1、9.9.4b1

サブスクリプション版:
・9.9.3-S1、9.9.4-S1b1

BIND 9.6-ESVおよびBIND 10は、本脆弱性の対象とはならない。

BIND 9.xにはリソースレコード(RR)の取り扱いに不具合があり、不正な形式のRDATAを含む特別に作成されたDNS問い合わせを受信拒否する処理において、namedが異常終了を起こす障害が発生する。本脆弱性を利用した攻撃はリモートから可能であり、かつ、キャッシュDNSサーバ・権威DNSサーバの双方が対象となる。また、本脆弱性はBIND 9に付属のDNSライブラリ内に存在するため、そのライブラリを使用しているnamed以外のプログラムやアプリケーションなどにおいても、影響を及ぼす可能性がある。

ISCでは、本脆弱性の深刻度(Severity)を「重大(Critical)」と評価している。JPRSでは、「BIND 9.9.3-P2」「9.8.5-P2」へのアップグレード、または各ディストリビューションベンダからリリースされるパッチの適用を実施するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

    家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

  2. ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

    ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

  3. 教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

    教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

  4. 穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

    穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

  5. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

ランキングをもっと見る
PageTop