
失効クレジットカードを「復活」させる攻撃手法 ~ 非接触決済の通信改ざんで不正決済成功 | ScanNetSecurity
2026.10.26(月)

失効クレジットカードを「復活」させる攻撃手法 ~ 非接触決済の通信改ざんで不正決済成功

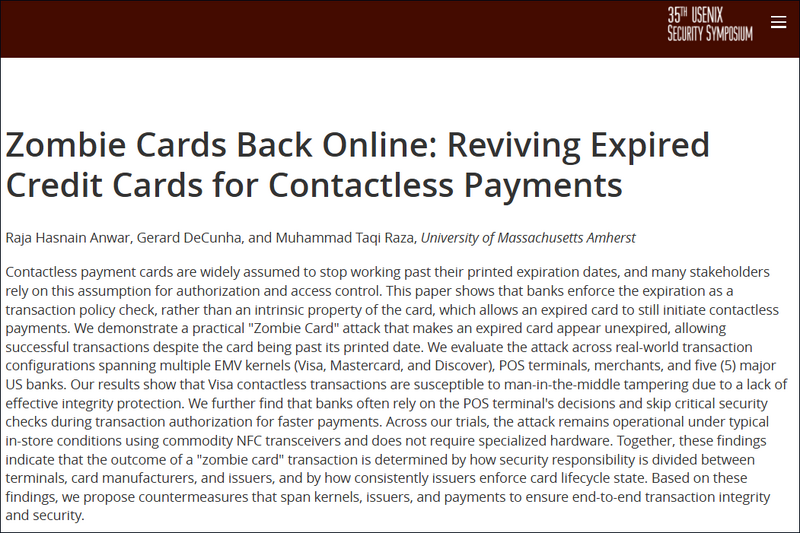
 マサチューセッツ大学アマースト校に所属する研究者らが、有効期限が切れた一部の非接触型クレジットカードで支払いが通ってしまうことを発見した。詳細は、先ごろ開催された USENIX Security 2026 で報告された。

国際 TheRegister
https://www.usenix.org/conference/usenixsecurity26/presentation/anwar
https://www.usenix.org/conference/usenixsecurity26/presentation/anwar 全 1 枚 拡大写真

 マサチューセッツ大学アマースト校に所属する研究者らが、有効期限が切れた一部の非接触型クレジットカードで支払いが通ってしまうことを発見した。詳細は、先ごろ開催された USENIX Security 2026 で報告された。

 ラジャ・ハスナイン・アンワル( Raja Hasnain Anwar )氏、ジェラルド・デクーニャ( Gerard DeCunha )氏、ムハンマド・タキ・ラザ( Muhammad Taqi Raza )氏は、「Zombie Cards Back Online: Reviving Expired Credit Cards for Contactless Payments(ゾンビカード、オンラインに復活:失効したクレジットカードを非接触決済で蘇らせる)」と題した論文で、調査結果を説明している。

 論文によれば、クレジットカードには有効期限があるものの、その確認と運用の方法は一貫していない。このため研究者らは、失効した非接触型カードを、決済端末に有効なカードであるかのように見せかける攻撃を考案に成功した。

《The Register誌特約記事》

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  3. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

ランキングをもっと見る
PageTop

