HTTPレスポンスからWebサイトの認証鍵などを推測される脆弱性(JVN) | ScanNetSecurity
2026.10.01(木)

HTTPレスポンスからWebサイトの認証鍵などを推測される脆弱性(JVN)

IPAおよびJPCERT/CCは、圧縮されたHTTPSレスポンスの長さを観測することで、攻撃者がHTTPSストリームの暗号文からWebサイトの認証鍵などを推測することが可能である脆弱性が確認されたと「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
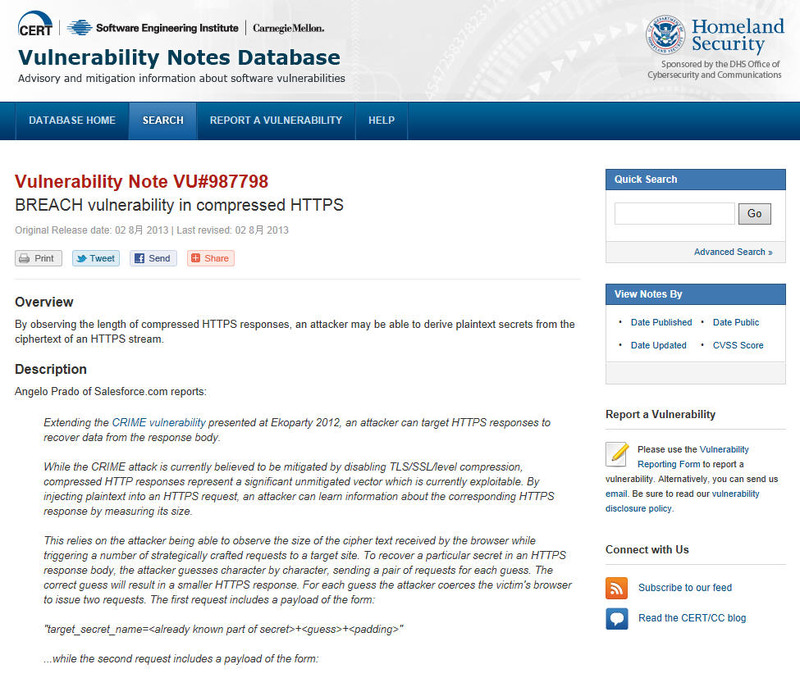
CERT/CCによる脆弱性情報(英語)
CERT/CCによる脆弱性情報(英語) 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は8月5日、圧縮されたHTTPSレスポンスの長さを観測することで、攻撃者がHTTPSストリームの暗号文からWebサイトの認証鍵など(secret)を推測することが可能である脆弱性(CVE-2013-3587)が確認されたと「Japan Vulnerability Notes(JVN)」で発表した。

この脆弱性は、HTTP圧縮を有効にしてHTTPSの通信を行うWebサイトなどが影響を受ける。JVNでは、「HTTP圧縮を使用しない」「ユーザの入力と secret を分離する」「リクエストごとに異なる secret を使用する」「secret をマスクする」「より積極的な CSRF 対策を行う」「レスポンスごとに任意のバイト数のデータを追加し、レスポンスのサイズの推測を困難にする」といった回避策を適用することで、本脆弱性の影響を軽減することができるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop