個人情報が記載された課題申請書PDFファイルが閲覧可能な状態に(JST) | ScanNetSecurity
2026.11.03(火)

個人情報が記載された課題申請書PDFファイルが閲覧可能な状態に(JST)

JSTは、課題審査のために評価委員が使う評価システムにある課題申請書PDFファイルが、審査期間中に一般からも閲覧可能な状態となっていたことが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
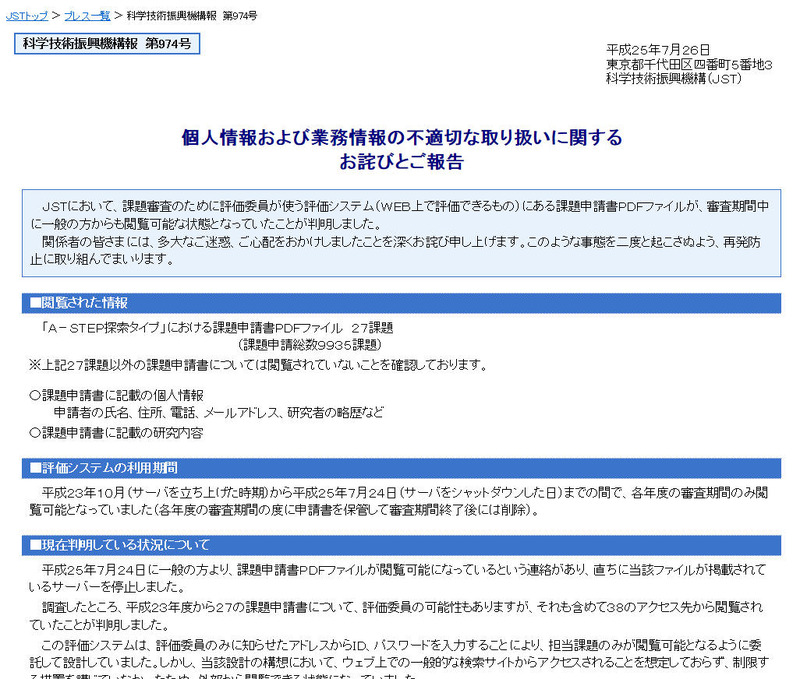
JSTによる発表
JSTによる発表 全 1 枚 拡大写真
科学技術振興機構(JST)は7月26日、課題審査のために評価委員が使う評価システム(Web上で評価できるもの)にある課題申請書PDFファイルが、審査期間中に一般からも閲覧可能な状態となっていたことが判明したと発表した。これは7月24日、一般の方より課題申請書PDFファイルが閲覧可能になっているという連絡があり、直ちに当該ファイルが掲載されているサーバを停止したというもの。調査の結果、平成23年度から27の課題申請書について、評価委員の可能性もあるものの、それも含めて38のアクセス先から閲覧されていたことが判明した。

課題申請書PDFファイルには、申請者の氏名、住所、電話、メールアドレス、研究者の略歴など、また研究内容が記載されていた。同評価システムは、評価委員のみに知らせたアドレスからID・パスワードを入力することにより、担当課題のみが閲覧可能となるように委託して設計していた。しかし、当該設計の構想において、Web上での一般的な検索サイトからアクセスされることを想定しておらず、制限する措置を講じていなかったため、外部から閲覧できる状態になっていたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop