Linuxシステムに深刻な危害を与えるトロイの木馬スパイウェアを発見(Dr.WEB) | ScanNetSecurity
2026.11.21(土)

Linuxシステムに深刻な危害を与えるトロイの木馬スパイウェアを発見(Dr.WEB)

Dr.WEBは「2013年8月のウイルス脅威」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
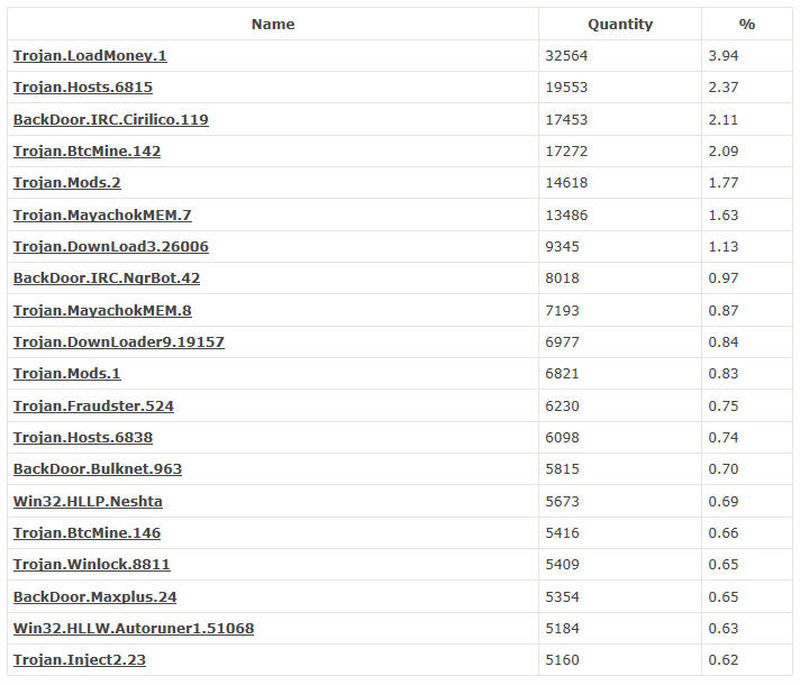
8月にDr.Web CureIt!によって最も多く検出された脅威
8月にDr.Web CureIt!によって最も多く検出された脅威 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は9月13日、「2013年8月のウイルス脅威」を発表した。「Dr.Web CureIt!」によって収集された統計によると、2013年8月に最も多く検出された脅威は「Trojan.Loadmoney.1」で、感染したシステム内でDNSサーバIPアドレスを含むhostsファイルを改変する「Trojan.Hosts.6815」が2番目に多く検出された。3番目にはIRCボットである「BackDoor.IRC.Cirilico.119」が、4番目には感染したコンピュータのリソースを利用してビットコインをマイニングする「Trojan.BtcMine.142」が検出されている。

8月後半には、「Linux.Hanthie」が解析された。このトロイの木馬は、「FormGrabberボット」および「Linux BackDoor」を使用している。主な目的は、Webページ内でユーザが入力したデータを犯罪者に送信することで、Mozilla Firefox、Google Chrome、Opera、Chromium、Ice Weasel内にグラバーを挿入し、またバックドアとしても機能することでC&Cサーバとの通信を暗号化する。モバイルデバイスを狙った脅威に関しては比較的穏やかな月となった。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. ユミルリンクのメール配信サービスに不正アクセス、延べ4,786万4,147件の配信先情報が漏えい

    ユミルリンクのメール配信サービスに不正アクセス、延べ4,786万4,147件の配信先情報が漏えい

  3. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  4. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop