オープンリゾルバとなっているDNSサーバを踏み台としたDDoS攻撃が増加(ラック) | ScanNetSecurity
2026.09.14(月)

オープンリゾルバとなっているDNSサーバを踏み台としたDDoS攻撃が増加(ラック)

ラックは、JSOCのセキュリティ監視において、オープンリゾルバとなってしまっているDNSサーバを踏み台にして、DDoS攻撃を行う通信が増加していることを確認したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
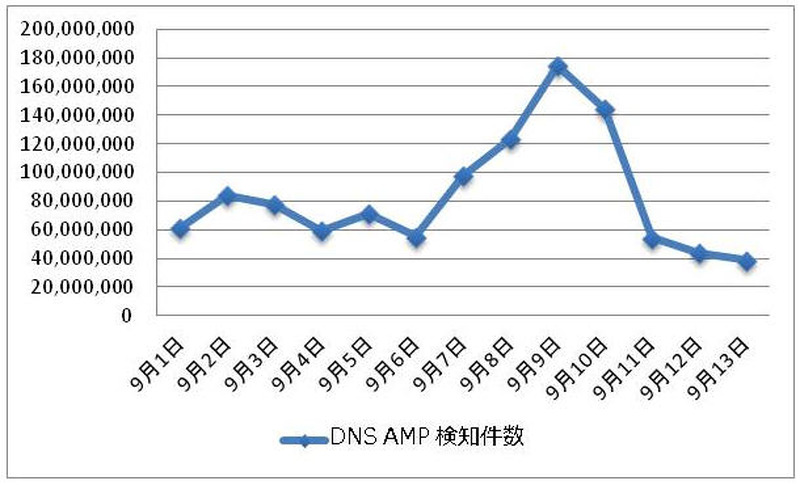
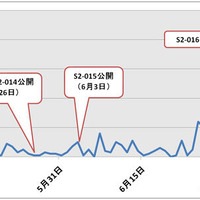
DNS AMP 検知件数
DNS AMP 検知件数 全 1 枚 拡大写真
株式会社ラックは9月18日、JSOCのセキュリティ監視において、オープンリゾルバとなってしまっているDNSサーバを踏み台にして、DDoS攻撃を行う通信が増加していることを確認したとして、注意喚起を発表した。9月11日に、警察庁から中国を発信元とする再帰問い合わせ可能なDNSサーバ(オープンリゾルバ設定となっているDNSサーバを指す)を探索する通信が増加していることが注意喚起されているが、同社が運営するJSOCにおいても、オープンリゾルバを探査する行動を日常的に捕捉している。ただし、現状では特定の国を発信元とした検知量の顕著な変化は捕捉していない。

しかし同社では、オープンリゾルバを踏み台にして、DDoS攻撃を行う通信が増加していることを検知している。オープンリゾルバは、攻撃者によってDDoS攻撃に悪用される可能性があることは広く知られているが、ここ数日DNSサーバが意図せずオープンリゾルバ状態になっていたことによるインシデントが、同社がセキュリティ監視を行っている複数のお客様で発生しているという。実際に発生したインシデントにおいては、使用しているネットワーク機器(ルータなど)にDNSサーバが組み込まれており、管理者の把握していない状況で動作していたことによって悪用されていた。

同社では、攻撃に加担しないための対策として、以下を推奨している。
・DNSの権威サーバとキャッシュサーバを分離し、ネットワーク機器にて適切なアクセス制御を実施する
・権威DNSサーバにおいては、再帰問い合わせを禁止する
・キャッシュDNSサーバにおいては、DNSサーバの設定にて再帰問い合わせを受け付けるネットワーク範囲を限定する
・組織内から組織外に対し、送信元アドレスを変更したパケットを出さないように制限する

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  2. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  3. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  4. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop