Javaのネイティブレイヤに存在する脆弱性の悪用を徹底検証(トレンドマイクロ) | ScanNetSecurity
2026.09.28(月)

Javaのネイティブレイヤに存在する脆弱性の悪用を徹底検証(トレンドマイクロ)

トレンドマイクロは、2013年に入ってJavaに存在する脆弱性が攻撃者により多用される事例を多く確認しているとして、ブログで検証している。

脆弱性と脅威 脅威動向
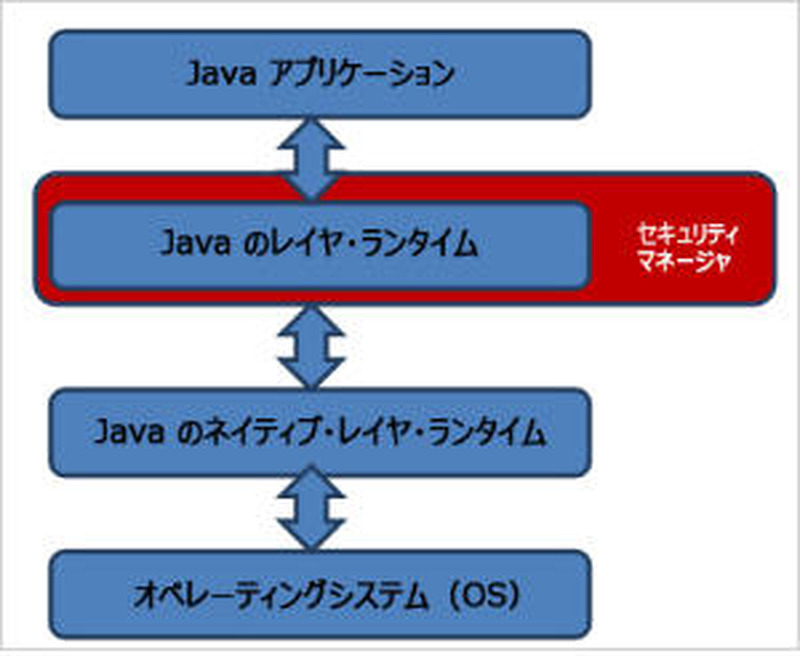
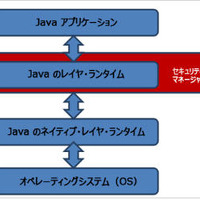
Java のセキュリティモデル
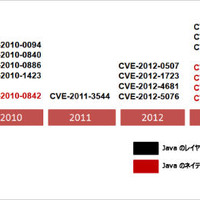
Java のセキュリティモデル 全 2 枚 拡大写真
トレンドマイクロ株式会社は9月30日、2013年に入ってJavaに存在する脆弱性が攻撃者により多用される事例を多く確認しているとして、ブログで検証している。Javaを狙うエクスプロイトコードは、Javaのレイヤに存在する脆弱性を利用するエクスプロイトコードと、Javaのネイティブレイヤに存在する脆弱性を利用するエクスプロイトコードの2種類に分けることができる。

Javaのレイヤ内の脆弱性を突くエクスプロイトコードは、実際にはJavaのレイヤランタイムに存在する脆弱性を利用する。これによりアプリケーションはセキュリティマネージャを回避することができ、高い権限の機能を呼び出すことが可能となる。これらのエクスプロイトコードには「攻撃者たちは、OSレベルの防御を回避する必要がないため、少ない労力で作成することができる」「クロスプラットフォームである」という特徴がある。

Javaのネイティブレイヤ内の脆弱性を突くエクスプロイトコードは、実際にはJavaのネイティブ・レイヤ・ランタイムに存在する脆弱性を狙う。これらのエクスプロイトコードは、「ASLR」や「DEP」といったOSレベルの防御システムを回避する必要があるため、作成がより困難となる。さらに、Javaのネイティブレイヤに存在する脆弱性を利用するエクスプロイトコードの作成には、より高度な技術が必要となる。しかし2013年、攻撃者たちはネイティブレイヤの脆弱性を利用する能力を明らかに持っているように見受けられるとしており、その理由として2つの手法を挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

    REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

  2. 旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

    旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

  3. PCデポのメールドメインの認証情報を不正利用、約1,800通の不審メールを送信

    PCデポのメールドメインの認証情報を不正利用、約1,800通の不審メールを送信

  4. 「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

    「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

  5. ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引

    ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引

ランキングをもっと見る
PageTop