
かの国に敵対国の船が突っ込む、船舶識別システムへのハッキング | ScanNetSecurity
2026.11.11(水)

かの国に敵対国の船が突っ込む、船舶識別システムへのハッキング

「Hack In The Box マレーシア」で、船の船名や位置、目的地などのデータをやり取りして自動識別するための AISに対するハッキングについてのセッションが行われた。

国際 海外情報
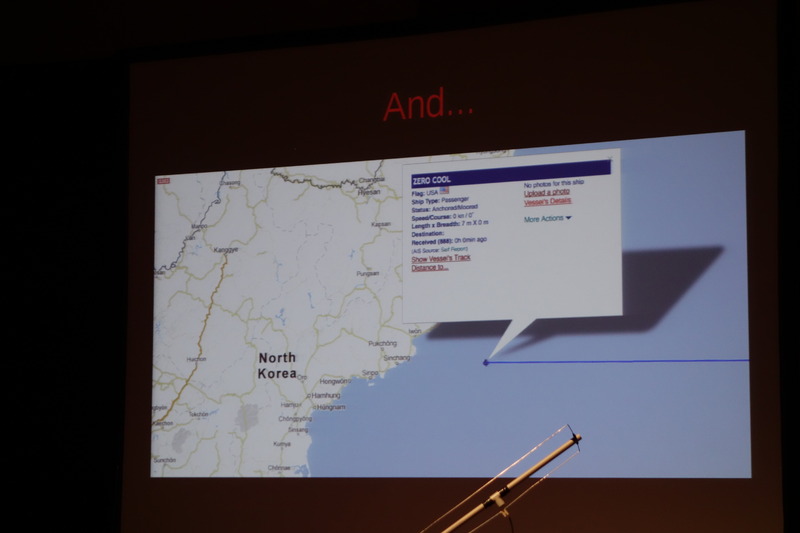
セッションの様子
セッションの様子 全 1 枚 拡大写真
マレーシアの首都クアラルンプールで2013年10月14日~17日に行われいるセキュリティカンファレンス『Hack In The Box マレーシア (http://conference.hitb.org/hitbsecconf2013kul/)』で、船の船名や位置、目的地などのデータをやり取りして自動識別するための AIS(Automatic Identification System)に対するハッキングについてのセッションが『Hey Captain, Where’s Your Ship? Attacking Vessel Tracking Systems for Fun and Profit』というタイトルで、Marco Balduzzi 氏、Kyle Wihoit 氏、Alessandro Pasta 氏によって行われた。

AISは船舶を識別するためのシステムで、その情報を海図などにマッピングすることで船舶の位置などがわかるようになっている。現在ではAISは一定の要件を満たす船舶に搭載が義務づけられている。AISはVHF帯デジタル無線を使ってデータを発信するが、そのデータはインターネット上でも交換されていて、『MarineTraffic.com (http://www.marinetraffic.com/)』のようなサイトでも見ることができる。

このAISは、認証、完全性の確認、時間の確認、値の検証などのセキュリティ的な機能が欠落しているため、なりすましなどの攻撃に弱い。三氏はこのAISのプロトコルを解析し、AISの信号を自由に発信できる装置を作ることで、なりすましなどが可能なことを実証したという。

これ利用すると、実際に存在する船の位置情報を偽ってまったく関係のない場所にいるように見せかけたり、救難信号を出しているように見せかけたりすることができる。また、本来存在しない船舶情報を作り出して、その船を海図上にマッピングして存在するかのように見せかけることもできる。

偽の船舶情報によって各国の海上の治安を混乱させることなども可能になるため、脆弱性を見直した新しいプロトコルを採用した方が良いと述べた。従来閉じた環境で利用されていたネットワークシステムが、何の見直しも行われずにインターネットに接続されることにより起きる問題の1つである。

《》

関連記事

この記事の写真
/

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

ランキングをもっと見る
PageTop



