「Webシステム/Webアプリケーションセキュリティ要件書」を公開(OWASP) | ScanNetSecurity
2026.09.23(水)

「Webシステム/Webアプリケーションセキュリティ要件書」を公開(OWASP)

OWASPは、「Webシステム/Webアプリケーションセキュリティ要件書」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
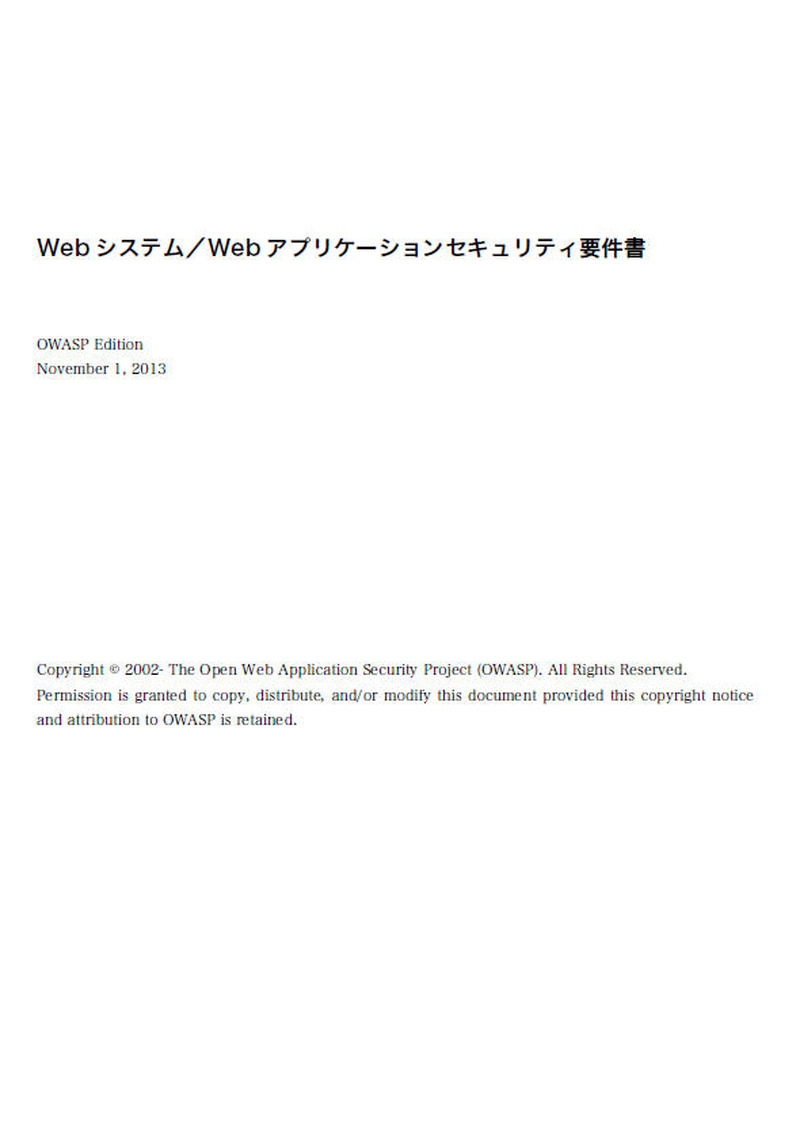
「Webシステム/Webアプリケーションセキュリティ要件書」
「Webシステム/Webアプリケーションセキュリティ要件書」 全 1 枚 拡大写真
Open Web Application Security Project(OWASP)は11月1日、「Webシステム/Webアプリケーションセキュリティ要件書」を公開した。本ドキュメントはWebシステムおよびWebアプリケーションに関して一般的に盛り込むべきと考えられるセキュリティ要件について記載したもので、開発言語やフレームワークなどに依存することなく利用できるものとなっている。また、開発会社・開発者に安全なWebシステム・Webアプリケーションを開発してもらうこと、開発会社と発注者の瑕疵担保契約の責任分解点を明確にすること、要求仕様やRFP(提案依頼書)として利用し、要件定義書に組み込むことができるセキュリティ要件として活用することを目的としている。

対象とするWebシステム・Webアプリケーションは、インターネット、イントラネットを問わず公開するシステムで、特定多数または不特定多数のユーザが利用するシステムを想定している。特に、認証を必要とするシステムにフォーカスしたものとなっている。また、セキュリティ要件としての利用のしやすさを優先して記載しているため、一般的であろうシステムを想定し、例外の記載を少なくしたセキュリティ要件としている。なお本ドキュメントは、2009年から株式会社トライコーダで作成・公開していたものを、OWASP Japan の セキュリティ要件定義書ワーキンググループがリライトし公開した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「支払いが完了しなかった」、Netflixを騙るフィッシングメールを確認(フィッシング対策協議会)

    「支払いが完了しなかった」、Netflixを騙るフィッシングメールを確認(フィッシング対策協議会)

  2. 「対策 → 被害 → インシデントレスポンス」のループを生きるキャリア ~ エムオーテックスの現役フォレンジッカーが提案する「今起こっていることの大半は防ぐ」3 つのアクションプラン

    「対策 → 被害 → インシデントレスポンス」のループを生きるキャリア ~ エムオーテックスの現役フォレンジッカーが提案する「今起こっていることの大半は防ぐ」3 つのアクションプランPR

  3. 「ショップサーブ」に不正アクセス、不正なプログラムを実行し購入者情報を外部に送信

    「ショップサーブ」に不正アクセス、不正なプログラムを実行し購入者情報を外部に送信

  4. AIは脆弱性診断士の夢を見るか? 脆弱性検査ツール「AeyeScan」を編集長上野が使ってみた

    AIは脆弱性診断士の夢を見るか? 脆弱性検査ツール「AeyeScan」を編集長上野が使ってみたPR

  5. 東京大学の研究室サーバに不正アクセス、個人情報や機微情報等の漏えいは現時点で確認されず

    東京大学の研究室サーバに不正アクセス、個人情報や機微情報等の漏えいは現時点で確認されず

ランキングをもっと見る
PageTop