新しい脅威だけでなく、基本的な対策の徹底も重要--インシデントレポート(ラック) | ScanNetSecurity
2026.09.15(火)

新しい脅威だけでなく、基本的な対策の徹底も重要--インシデントレポート(ラック)

ラックは、「JSOC INSIGHT vol.2」を公開した。これによると、7月第3週には、重要インシデントとして外部からの攻撃が、9月第2~5週には内部からの不審な通信を検知したインシデント件数が増加している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「JSOC INSIGHT vol.2」
「JSOC INSIGHT vol.2」 全 3 枚 拡大写真
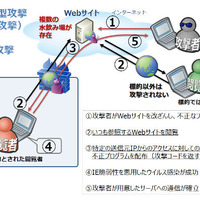
株式会社ラックは11月6日、「JSOC INSIGHT vol.2」を公開した。本レポートは、同社JSOCのセキュリティアナリストによる日々の分析結果に基づき、日本における不正アクセスやマルウェア感染などのセキュリティインシデントの発生傾向を分析したもの。JSOCでは、インシデントの重要度を「Emergency」「Critical」「Warning」「Informational」の4段階に設定し、EmergencyとCriticalを重要インシデントと位置づけている。7月第3週には、重要インシデントとして外部からの攻撃が、9月第2~5週には内部からの不審な通信を検知したインシデント件数が増加した。

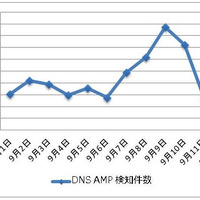
レポートでは特に注目すべき脅威として、「『ミドルウェアの脆弱性を狙う攻撃』の一時的な急増および増加傾向の継続」「『Webサイト閲覧により感染するマルウェア』の被害拡大」「日本国内における、ゼロデイ脆弱性を悪用した『飲み場型攻撃』が発生」「オープンリゾルバを悪用する『DNSアンプ攻撃』が行われる」の4つを取り上げている。JSOCでは、基本的な対策が行われていれば防ぐことができたインシデントも多く観測されており、ゼロデイ脆弱性のような新しい脅威への対策も重要であるが、アクセス制御や設定情報の管理といった基本的対策の徹底が、改めて最も重要な対策であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

  3. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  4. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  5. DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

    DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

ランキングをもっと見る
PageTop