IEの脆弱性を悪用した標的型攻撃で、実際に被害が発生(ラック) | ScanNetSecurity
2026.10.29(木)

IEの脆弱性を悪用した標的型攻撃で、実際に被害が発生(ラック)

ラックは、Internet Explorerの「ゼロデイの脆弱性」を悪用した攻撃に対する注意喚起を発表した。

脆弱性と脅威 脅威動向
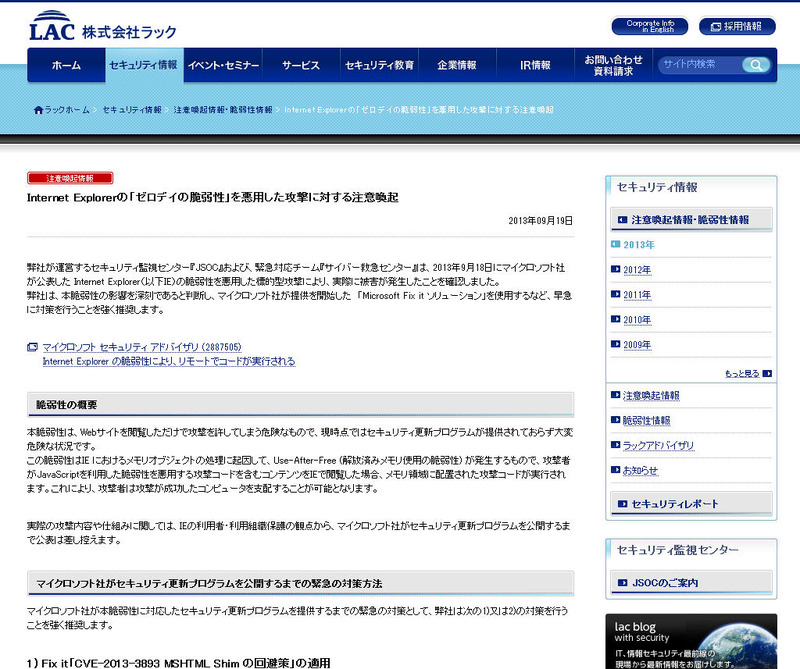
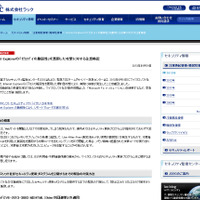
ラックによる注意喚起
ラックによる注意喚起 全 1 枚 拡大写真
株式会社ラックは9月19日、Internet Explorerの「ゼロデイの脆弱性」を悪用した攻撃に対する注意喚起を発表した。同社が運営するセキュリティ監視センター「JSOC」および、緊急対応チーム「サイバー救急センター」は、2013年9月18日にマイクロソフト社が公表した Internet Explorer(IE)の脆弱性を悪用した標的型攻撃により、実際に被害が発生したことを確認したという。

本脆弱性は、Webサイトを閲覧しただけで攻撃を許してしまう危険なもので、現時点ではセキュリティ更新プログラムが提供されておらず、大変危険な状況であるとしている。脆弱性は、IEにおけるメモリオブジェクトの処理に起因して、Use-After-Free(解放済みメモリ使用の脆弱性)が発生するもので、攻撃者がJavaScriptを利用した脆弱性を悪用する攻撃コードを含むコンテンツをIEで閲覧した場合、メモリ領域に配置された攻撃コードが実行される。これにより、攻撃者は攻撃が成功したコンピュータを支配することが可能となる。

同社ではマイクロソフト社がセキュリティ更新プログラムを公開するまでの緊急の対策方法として、「Fix it『CVE-2013-3893 MSHTML Shim の回避策』の適用」「Enhanced Mitigation Experience Toolkit を使用する」「Internet Explorer の利用を制限する」を挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

    ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

ランキングをもっと見る
PageTop